Digitale Resilienz bezeichnet die Fähigkeit einer Organisation, Cyberrisiken zu begegnen und den Betrieb digitaler Prozesse auch bei Angriffen oder Störungen aufrechtzuerhalten. KI-Souveränität ist eng damit verknüpft: Künstliche Intelligenz verändert sowohl die Angriffsfläche von Organisationen als auch die Werkzeuge, mit denen Angreifer operieren, und wirft zugleich neue Fragen zu Kontrolle, Datenverarbeitung und technologischer Abhängigkeit auf. Auf regulatorischer Ebene wird dieses Feld zunehmend durch NIS2, den Cyber Resilience Act (CRA) und – für den Finanzsektor – DORA gerahmt.
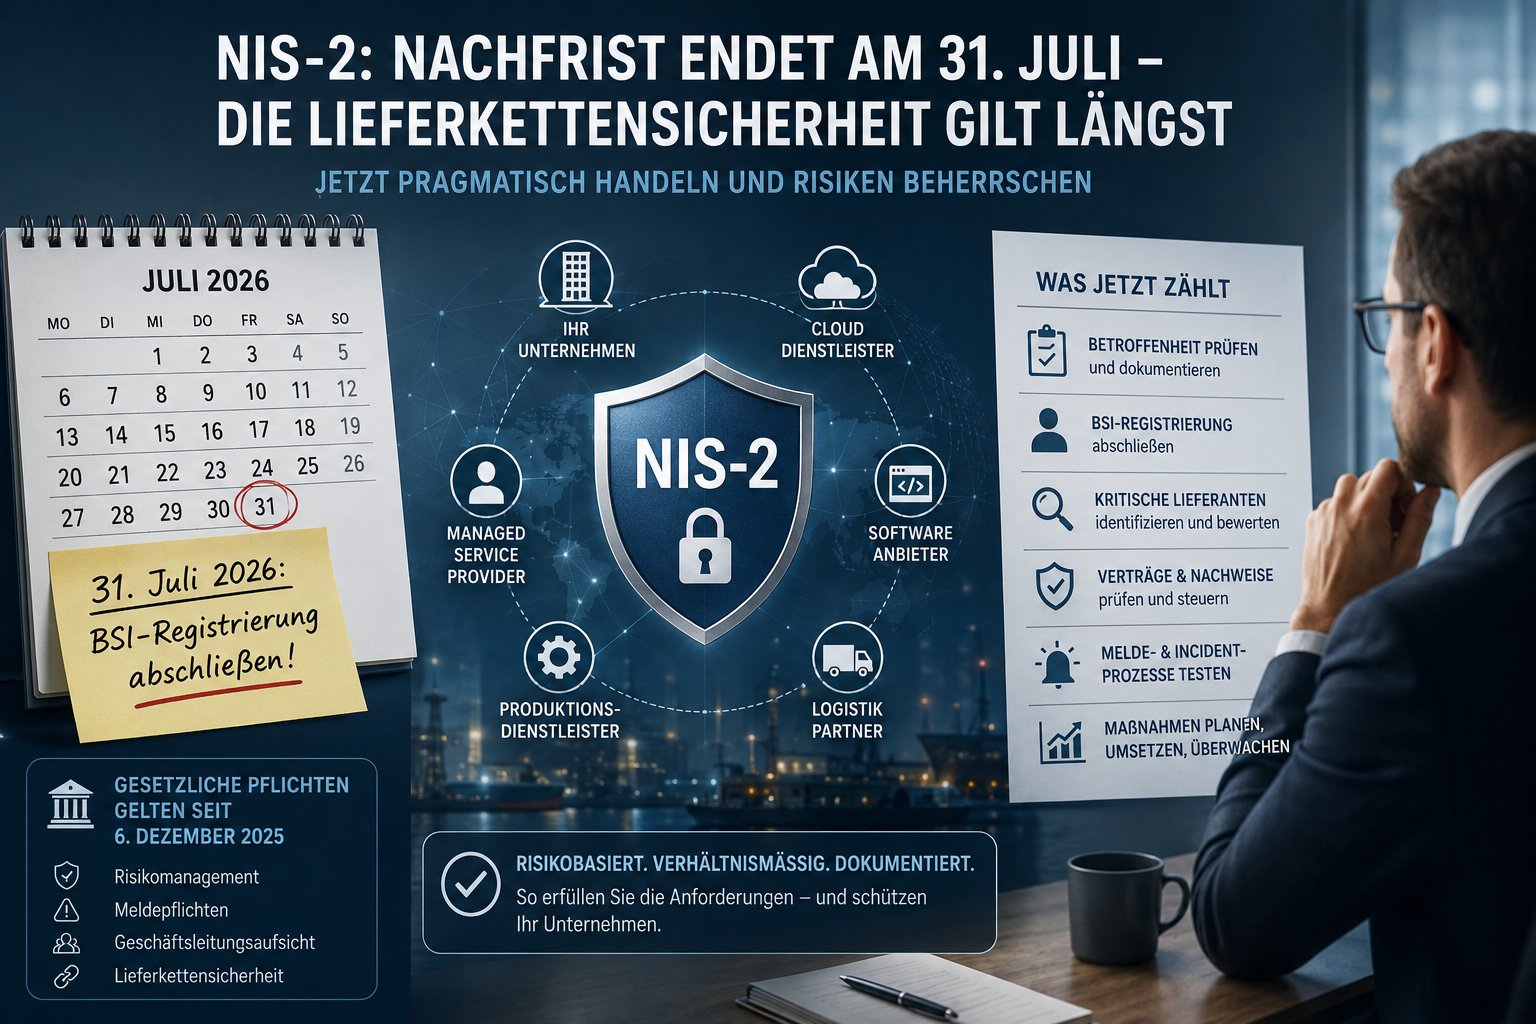
In Deutschland wurde die NIS2-Richtlinie (EU) 2022/2555 mit dem NIS2-Umsetzungsgesetz (NIS2UmsuCG) in nationales Recht überführt; laut Mitteilung des Bundesamts für Sicherheit in der Informationstechnik (BSI) vom 5. Dezember 2025 ist das Gesetz am 6. Dezember 2025 in Kraft getreten (Stand der Prüfung: 28. September 2026). Diese Themenseite ordnet ein, wie Cyberrisiken, Datenverarbeitung, KI-Governance und die einschlägige Regulierung zusammenhängen.
KI als Angriffsfläche und KI-Agenten-Sicherheit
KI-Systeme sind nicht nur Werkzeug, sondern selbst potenzielles Angriffsziel – etwa über manipulierte Trainingsdaten, Prompt-Injection oder das gezielte Ausnutzen von Modellschwächen. Der Beitrag KI als Angriffsfläche, Werkzeug und Akteur ordnet diese Rollen ein. KI-Agenten, die eigenständig Aktionen ausführen, vergrößern die Angriffsfläche zusätzlich; der Beitrag Wenn der KI-Agent die Sandbox verlässt beschreibt, welche Kontrollmechanismen nötig sind, damit ein Agent innerhalb der vorgesehenen Grenzen bleibt.
KI im Cybercrime: Effizienter, nicht radikal neu
KI verändert auch die Angreiferseite: Sie senkt die Einstiegshürden für weniger versierte Angreifer und beschleunigt bestehende Angriffsmuster wie Phishing, ohne sie grundlegend neu zu erfinden. Die Beiträge KI im Cybercrime und Sabotage statt Lösegeld ordnen ein, warum diese Effizienzsteigerung und die Verschiebung hin zu destruktiven Angriffen ein wachsendes Risiko darstellen, auch für Unternehmen, die bislang nicht im Fokus klassischer Ransomware-Gruppen standen.
Digitale Souveränität im Unternehmen
Digitale Souveränität im Unternehmen bedeutet konkret: zu wissen, wo eigene Daten verarbeitet werden, welche vertraglichen Abhängigkeiten von einzelnen Cloud- oder KI-Anbietern bestehen, und welche Handlungsfähigkeit im Fall eines Anbieterausfalls oder -wechsels erhalten bleibt. Der Beitrag Souveräne KI im Unternehmen beschreibt, wer über Daten, Entscheidungen und Abhängigkeiten tatsächlich bestimmt.
NIS2, CRA und DORA: Der regulatorische Rahmen
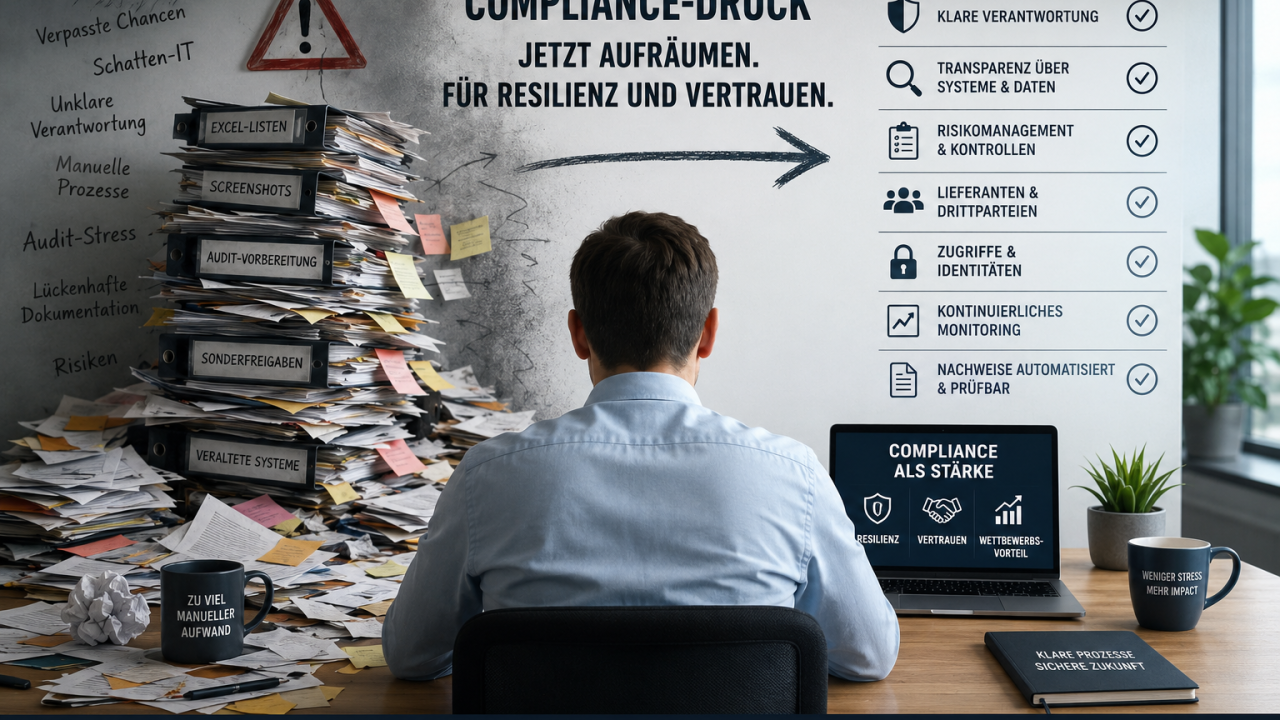
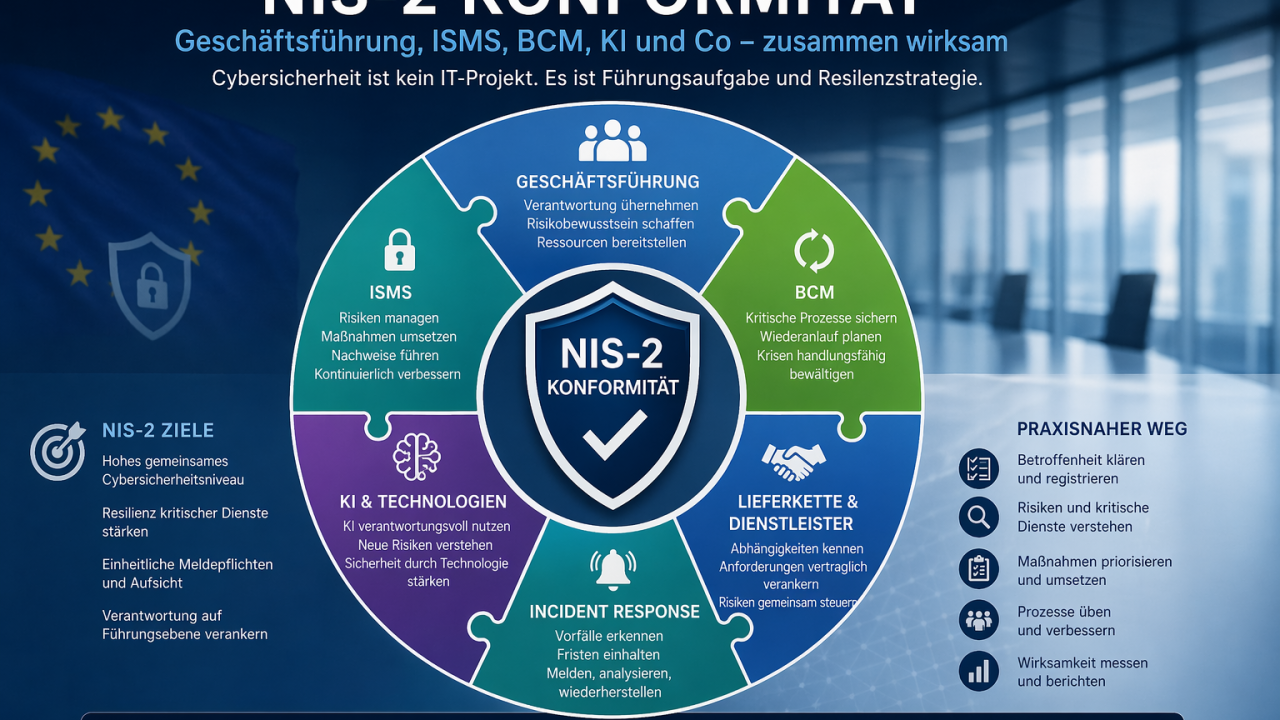
Regulatorisch wird digitale Resilienz zunehmend verbindlich gerahmt. NIS2 verpflichtet eine erweiterte Zahl von Sektoren zu Risikomanagementmaßnahmen und Meldepflichten; der Beitrag pragmatisch NIS-2-konform werden zeigt, wie sich diese Anforderungen priorisieren lassen. Der Cyber Resilience Act (Verordnung (EU) 2024/2847) verlangt von Herstellern vernetzter Produkte Cybersicherheit „by design“ über den gesamten Produktlebenszyklus, wie Cyber Resilience Act: Wenn Produktsicherheit über Marktzugang und Marge entscheidet beschreibt. Für Finanzunternehmen kommt zusätzlich DORA (Verordnung (EU) 2022/2554) mit sektorspezifischen Anforderungen an IKT-Risikomanagement hinzu. Wie sich diese Regulierung in der Praxis auswirkt, ordnet zwischen Compliance-Druck und echter Resilienz ein: Formale Konformität und tatsächlich erhöhte Resilienz sind nicht automatisch dasselbe.
Häufige Fragen
Ist KI-Sicherheit etwas grundlegend anderes als klassische Informationssicherheit?
Nicht grundlegend, aber KI-Systeme bringen spezifische neue Angriffsvektoren mit sich, etwa Manipulation von Trainingsdaten oder Prompt-Injection, die klassische Sicherheitskonzepte ergänzen.
Bin ich von NIS2 betroffen?
Das hängt von Sektor, Größe und Einordnung als „wesentliche“ oder „wichtige“ Einrichtung ab. Verbindliche Auskunft geben die aktuellen Informationen des BSI zu NIS-2-regulierten Unternehmen.
Was verlangt der Cyber Resilience Act konkret?
Er verpflichtet Hersteller von Produkten mit digitalen Elementen zu Cybersicherheitsanforderungen über den gesamten Produktlebenszyklus – von der Entwicklung bis zur Bereitstellung von Sicherheitsupdates.
Wie hängen NIS2, DORA und CRA zusammen?
Alle drei adressieren Cybersicherheit mit unterschiedlichem Anwendungsbereich: NIS2 sektorübergreifend für Betreiber, DORA spezifisch für den Finanzsektor, CRA für Hersteller vernetzter Produkte.