Business Continuity Management (BCM) ist die systematische Vorbereitung einer Organisation darauf, kritische Geschäftsprozesse auch bei einer Störung, einem Ausfall oder einer Krise fortzuführen – oder sie innerhalb einer festgelegten Zeit wiederherzustellen. Operative Resilienz geht darüber hinaus und fragt zusätzlich, wie verlässlich einzelne Services und Prozesse dauerhaft laufen, auch ohne dass ein klar abgrenzbarer Notfall vorliegt. Beide Perspektiven ergänzen sich: BCM liefert die Struktur für den Ernstfall, operative Resilienz macht Betriebsfähigkeit zu einer kontinuierlich gemessenen Eigenschaft.
Relevant ist das Thema für praktisch jede Organisation mit kritischen Prozessen, vernetzten Lieferketten oder hoher IT-Abhängigkeit – und zunehmend auch für Betreiber kritischer Infrastrukturen, für die Versorgungssicherheit eine über die eigene Organisation hinausreichende gesellschaftliche Dimension hat. Diese Themenseite ordnet die wesentlichen Bausteine ein: von der Business-Impact-Analyse über Wiederanlaufziele und Notfallhandbücher bis zu den einschlägigen Normen ISO 22301 und BSI-Standard 200-4 sowie der Versorgungssicherheit kritischer Infrastrukturen.
Business-Impact-Analyse: Wo BCM beginnt
Die Business-Impact-Analyse (BIA) ist der Ausgangspunkt jedes BCM-Programms. Sie beantwortet die Frage, welche Geschäftsprozesse für die Organisation tatsächlich kritisch sind, welche Ressourcen sie benötigen und wie schnell ein Ausfall zu einem nicht mehr tolerierbaren Schaden führt. Aus dieser Priorisierung leiten sich die maximal tolerierbare Ausfallzeit sowie die daraus abgeleiteten Wiederanlaufziele ab. Ohne eine belastbare BIA fehlt jeder weiteren BCM-Maßnahme die fachliche Grundlage, weil Ressourcen sonst nach Bauchgefühl statt nach tatsächlicher Kritikalität verteilt werden.
Wiederanlaufziele: RTO und RPO
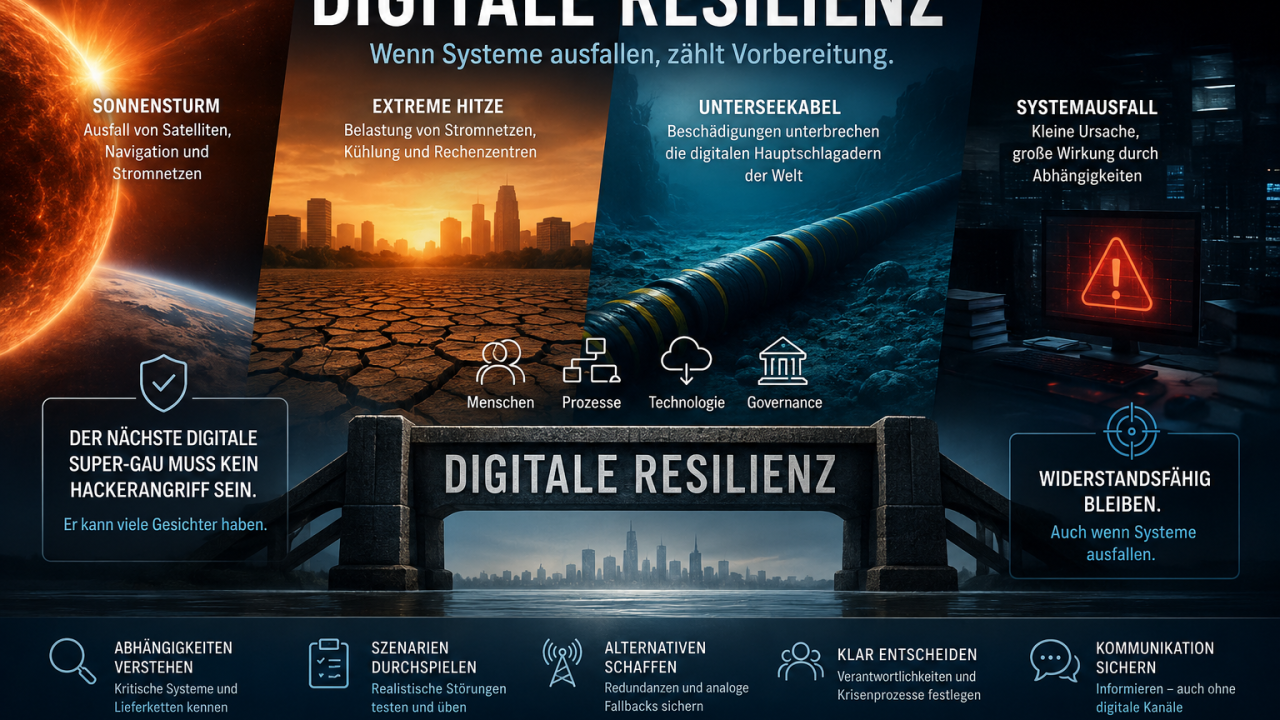
Recovery Time Objective (RTO) und Recovery Point Objective (RPO) übersetzen die Ergebnisse der BIA in konkrete Wiederanlaufziele: Die RTO gibt vor, innerhalb welcher Zeit ein Prozess oder System nach einem Ausfall wieder verfügbar sein muss; die RPO definiert, wie viel Datenverlust maximal hinnehmbar ist. Der Beitrag Digitale Resilienz: Warum der nächste globale Ausfall kein Hackerangriff sein muss zeigt, wie schnell theoretische RTO-Werte an der Realität eines großflächigen Cloud- oder Software-Ausfalls gemessen werden.
Das Notfallhandbuch als Steuerungsinstrument
Das Notfallhandbuch bündelt die Ergebnisse von BIA und Wiederanlaufplanung in konkret handhabbaren Dokumenten: Meldewege, Eskalationsstufen, Kontaktlisten und Wiederanlaufpläne je kritischem Prozess. Es richtet sich an Personen, die im Ernstfall unter Zeitdruck und oft ohne Zugriff auf die übliche IT-Infrastruktur handeln müssen, weshalb es auch offline verfügbar vorliegen sollte. Der BSI-Standard 200-4 stellt hierfür eine eigene Dokumentenvorlage bereit.
ISO 22301 oder BSI-Standard 200-4?
ISO 22301:2019 ist die internationale, zertifizierbare Norm für Business-Continuity-Management-Systeme, prozessorientiert nach dem Plan-Do-Check-Act-Zyklus aufgebaut. Der BSI-Standard 200-4 verfolgt ein vergleichbares Ziel, ist aber spezifisch auf den deutschen IT-Grundschutz zugeschnitten und nicht auf eine klassische Zertifizierung ausgelegt, sondern auf ein stufenweise einführbares Notfallmanagement. Für Organisationen mit IT-Grundschutz-Bezug liegt der 200-4-Standard näher; für international tätige Unternehmen mit Kundenanforderungen nach anerkannter Zertifizierung ist ISO 22301 oft der naheliegendere Weg. Beide Ansätze lassen sich kombinieren.
Versorgungssicherheit als Teil operativer Resilienz
Bei Betreibern kritischer Infrastrukturen bekommt operative Resilienz eine zusätzliche Dimension: Versorgungssicherheit ist kein Zustand, der einmal hergestellt und dann dauerhaft garantiert bleibt, sondern eine fortlaufende Aufgabe. Der Beitrag Versorgungssicherheit ohne Illusionen macht das deutlich. Wie Sabotage am Stromnetz zeigt, lässt sich diese Aufgabe nicht auf physische Zugangssicherung reduzieren, sondern erfordert organisatorische, prozessuale und technische Redundanz gleichermaßen. Auch alltägliche Belastungsproben wie Hitzeschutz in der Versorgungsplanung und der reale Stresstest eines DDoS-Angriffs auf die Deutsche Bahn zeigen, wie eng operative Resilienz und Versorgungssicherheit ineinandergreifen. Typische Bausteine sind:
- redundante Kapazitäten und Wege statt Einzelpunkten des Versagens
- regelmäßige Übungen und Tests der Wiederanlaufmaßnahmen
- eine Governance, die operative Resilienz als Steuerungsgröße etabliert, wie es operationale Resilienz über BCM hinaus beschreibt
Häufige Fragen
Ist ISO 22301 für jedes Unternehmen sinnvoll?
Nicht zwingend als Zertifizierung – aber die zugrunde liegende Systematik (BIA, Wiederanlaufplanung, Übung, kontinuierliche Verbesserung) ist unabhängig von der Unternehmensgröße sinnvoll.
Was unterscheidet BCM von klassischem IT-Notfallmanagement?
IT-Notfallmanagement fokussiert auf die Wiederherstellung von IT-Systemen; BCM ist umfassender und betrachtet alle für einen Geschäftsprozess nötigen Ressourcen – Personal, Standorte, Zulieferer, Kommunikation.
Warum ist Versorgungssicherheit mehr als Objektschutz?
Weil Ausfälle kritischer Infrastruktur häufig organisatorische, technische oder lieferkettenbezogene Ursachen haben, die reiner physischer Zugangsschutz nicht adressiert.
Wie oft sollten BCM-Pläne geübt werden?
Üblich sind mindestens jährliche Übungen für kritische Prozesse, ergänzt um anlassbezogene Tests nach wesentlichen Änderungen an Systemen, Standorten oder Organisation.