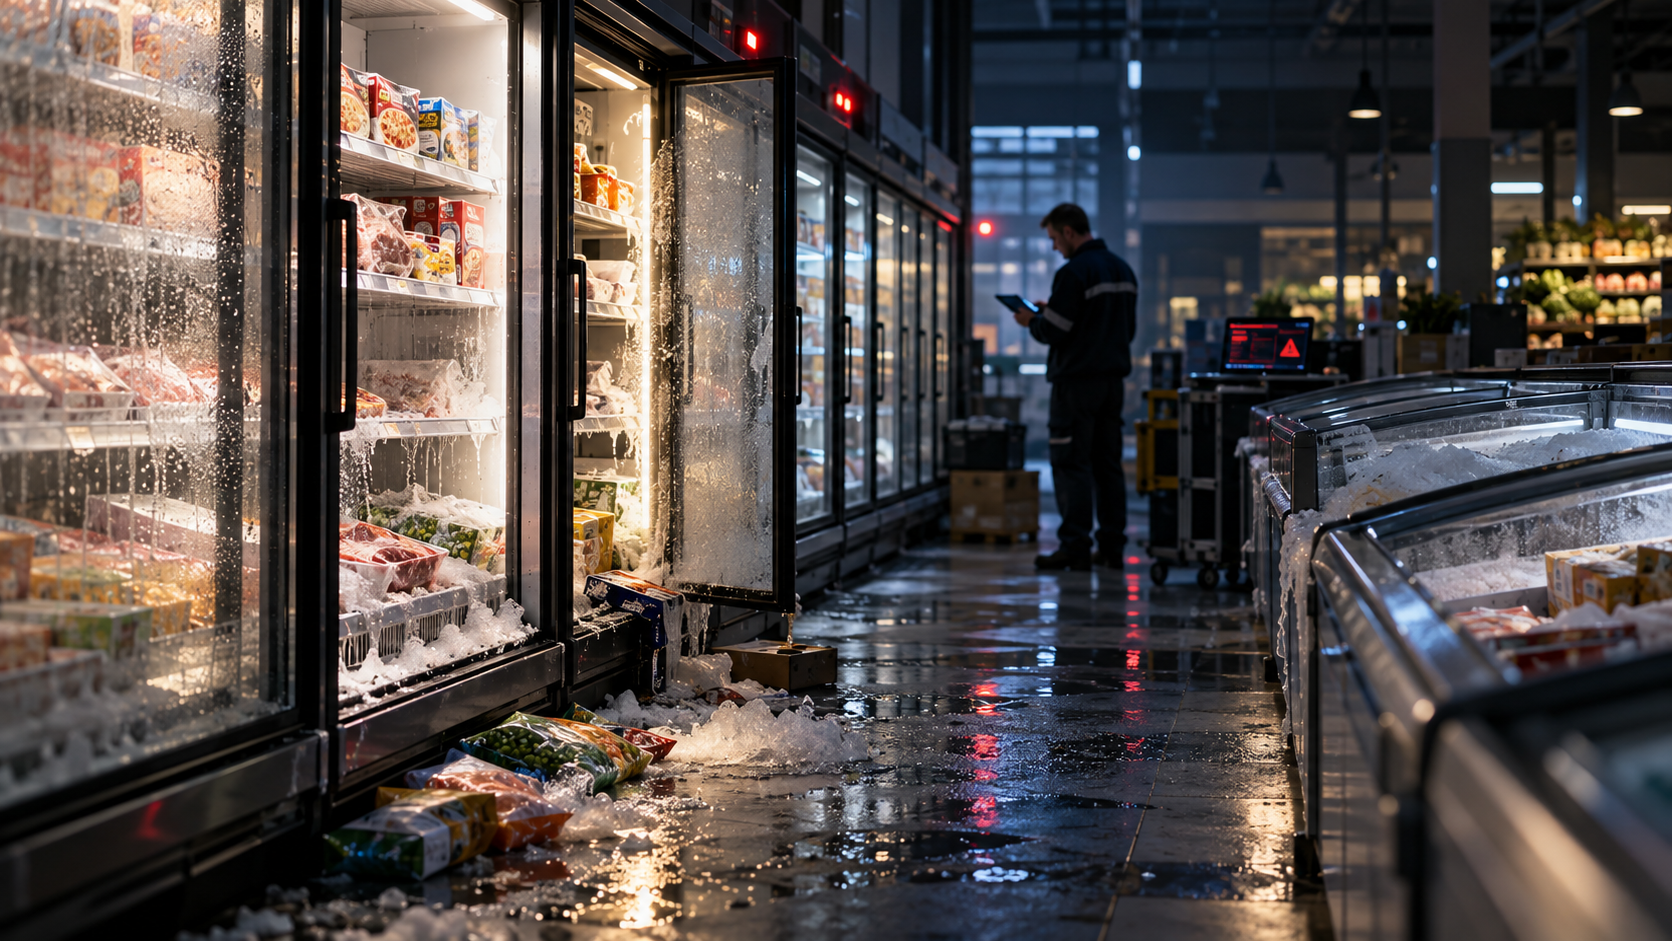
Rund 50.000 Euro Tiefkühlware sollen in einem Intermarché im elsässischen Haguenau verloren gegangen sein. Aus einer Leclerc-Filiale in Wasselonne werden Verluste von etwa 220.000 Euro gemeldet. Der Cyberangriff auf französische Supermärkte in der Nacht vom 11. auf den 12. Oktober 2026 hinterließ erhebliche Warenverluste. Nach den bisherigen Berichten manipulierten Angreifer die Kältesteuerungen und versetzten Anlagen in einen dauerhaften Abtaubetrieb. Hunderte Märkte waren betroffen.
Für die Unternehmen begann damit eine aufwendige Wiederherstellung. Lebensmittel mussten bewertet und entsorgt, Anlagen überprüft und Ersatzlieferungen organisiert werden. Selbst nach dem Schließen eines digitalen Zugangs bleibt verdorbene Ware verloren. Und solange die Kühlung nicht nachweislich zuverlässig arbeitet, darf die nächste Lieferung nicht einfach wieder eingeräumt werden.
Die große Zahl betroffener Standorte macht den Vorfall auch außerhalb des Lebensmittelhandels relevant. Wo viele Unternehmen dieselben spezialisierten Steuerungen einsetzen, können sie trotz unterschiedlicher Eigentümer, Standorte und Dienstleister von derselben Schwachstelle abhängen. Das betrifft den Schutz einzelner Betriebe ebenso wie die Versorgung einer ganzen Region.
Viele Standorte, eine gemeinsame Angriffsfläche
Das französische CERT-FR bestätigte am 12. Oktober zahlreiche kompromittierte Geräte der Danfoss-Serien AK-SM und AK-SC. Danfoss erklärte gegenüber dem Branchenmedium Cooling Post, überwiegend seien ältere, nicht mehr unterstützte Produkte sowie aktuelle Systeme mit veralteter Firmware betroffen gewesen. Für Teile der Produktfamilie hatte der Hersteller bereits 2025 Sicherheitshinweise veröffentlicht.
Die genaue Angriffskette ist damit noch nicht abschließend geklärt. Insbesondere darf aus einer bekannten Schwachstelle nicht ohne Weiteres geschlossen werden, dass sie bei sämtlichen betroffenen Anlagen ausgenutzt wurde. Ebenso wenig ist durch die bisherigen Veröffentlichungen belegt, dass eine zentrale Herstellerplattform kompromittiert worden wäre.
Für die Vorsorge ist diese Unterscheidung wichtig. Ein gleichzeitiger Ausfall vieler Standorte setzt keine Verbindung zwischen deren Netzen voraus. Angreifer können auch zahlreiche voneinander getrennte Geräte erreichen, wenn diese dieselbe verwundbare Software nutzen und jeweils von außen zugänglich sind. Die Trennung der Filialnetze schützt dann zwar gegen eine Ausbreitung von Standort zu Standort, beseitigt aber nicht die gemeinsame Schwachstelle.
Eine Reserveanlage oder ein Ausweichlager muss deshalb auf mehr als seine räumliche Entfernung geprüft werden. Nutzt es dieselbe Steuerung, denselben administrativen Zugang oder denselben externen Managementdienst, könnte es unter denselben Bedingungen ausfallen wie der Hauptstandort. Diese Abhängigkeit gehört in die Notfallplanung, bevor freie Ersatzkapazität zugesagt wird.
Zuerst die tatsächlichen Zugänge finden
Eine Bestandsaufnahme sollte bei der betrieblichen Funktion beginnen. Welche Anlagen halten die Ware innerhalb der zulässigen Temperaturgrenzen? Welche Steuerungen, Netze und externen Dienste benötigen sie? Wer kann ihre Einstellungen verändern?
Dazu gehören auch Verbindungen, die außerhalb der zentralen IT eingerichtet wurden. Ein Mobilfunkrouter des Wartungsunternehmens kann eine Anlage erreichbar machen, obwohl das Filialnetz sorgfältig abgesichert ist. Dasselbe gilt für dauerhaft aktive Fernwartungssoftware oder zusätzliche Herstellerzugänge. Die Sicherheitsbewertung muss diese Wege vollständig erfassen.
Für jedes kritische System sollten Gerätetyp, Firmwarestand, Supportende, verantwortliche Stelle und sämtliche Fernzugänge bekannt sein. Ebenso braucht es eine verbindliche Zuständigkeit für Sicherheitsmeldungen: Jemand muss Herstellerwarnungen entgegennehmen, ihre Relevanz bewerten und die Umsetzung notwendiger Änderungen verfolgen. Ein Wartungsvertrag allein belegt noch nicht, dass diese Aufgaben tatsächlich erledigt werden.
Öffentlich erreichbare Verwaltungsoberflächen sollten geschlossen werden. Notwendige Fernwartung gehört hinter eine kontrollierte Zugangslösung mit personenbezogenen Konten, Mehrfaktorauthentifizierung und begrenzten Berechtigungen. Ein Techniker, der eine bestimmte Anlage wartet, benötigt dafür keinen dauerhaften Zugriff auf alle Standorte. Freigaben sollten möglichst zeitlich begrenzt und nachvollziehbar sein.
Auch zwischen Beobachten und Steuern ist zu unterscheiden. Ein Dienst, der Energieverbrauch und Temperaturen auswertet, braucht nicht zwangsläufig Schreibrechte auf die Anlage. Werden solche Rechte nur aus Bequemlichkeit mitgeführt, vergrößert sich der mögliche Schaden eines kompromittierten Zugangs.
Die Aktualisierung der Steuerungen muss parallel erfolgen. Bei unterstützten Produkten sind Sicherheitskorrekturen nach betrieblicher Prüfung einzuspielen. Nicht mehr unterstützte Systeme benötigen eine verbindliche Entscheidung über Austausch oder einen zeitlich begrenzten, zusätzlich abgesicherten Weiterbetrieb. Unbegrenztes Verschieben mit dem Hinweis, die Anlage funktioniere noch, lässt das digitale Risiko unverändert bestehen.
Updates sollten allerdings auch nicht ungeprüft gleichzeitig auf sämtlichen Standorten installiert werden. Ein gestaffeltes Vorgehen mit Testanlage, gesicherter Konfiguration und Wiederherstellungsverfahren begrenzt zusätzliche Betriebsrisiken. Bei akuter Gefährdung kann die Einschränkung externer Zugänge die notwendige Zeit dafür schaffen.
Gefährliche Betriebszustände müssen begrenzt werden
Der Angriff auf die Kühlanlagen wirft eine Frage auf, die über Zugangsschutz hinausgeht: Welche Folgen kann ein einzelner berechtigter oder unberechtigter Steuerbefehl überhaupt auslösen?
Für kritische Prozesse sollte mit dem Anlagenhersteller geprüft werden, welche Betriebsgrenzen technisch durchsetzbar sind. Dazu können zulässige Wertebereiche, maximale Laufzeiten bestimmter Funktionen und Plausibilitätsprüfungen gehören. Besonders folgenreiche Änderungen lassen sich gegebenenfalls an zusätzliche Freigaben oder eine Bestätigung vor Ort binden.
Solche Begrenzungen helfen allerdings wenig, wenn derselbe Fernzugang sowohl den Betriebsparameter als auch seine Schutzgrenze verändern kann. Je höher das Schadenspotenzial, desto wichtiger wird eine ausreichend unabhängige Schutzfunktion. Ihre Auslegung muss zur Anlage passen und darf bestehende Sicherheitsfunktionen nicht beeinträchtigen. Änderungen an der Regelung oder an Abschaltbedingungen gehören in die Hände qualifizierter Fachleute und müssen geprüft werden.
Ähnliches gilt für die Überwachung. Eine Steuerung kann erreichbar sein und formal fehlerfrei arbeiten, während ihre Einstellungen den Warenbestand gefährden. Deshalb sollten Veränderungen an Sollwerten, Abtauzeiten, Betriebsarten und Alarmkonfigurationen erkannt werden. Auffällig wäre beispielsweise eine nicht freigegebene Änderung außerhalb eines Wartungsfensters oder dieselbe ungewöhnliche Änderung an vielen Standorten.
Für besonders kritische Kühlbereiche ist eine unabhängig abgesicherte Temperaturüberwachung zu prüfen. Kann ein Angreifer Regelung und Alarmierung über denselben Zugang beeinflussen, besteht eine gemeinsame Manipulationsmöglichkeit. Eine getrennte Messung mit eigenem Meldeweg kann sie reduzieren. Auch ein Ausbleiben erwarteter Messwerte sollte auffallen.
Die Alarmkette endet dabei nicht auf einem Bildschirm. Es muss feststehen, wer eine Meldung annimmt, den Standort betreten kann und wirksame Maßnahmen veranlassen darf. Eine technisch korrekt versandte Nachricht schützt keine Ware, wenn sie nachts niemand liest.
Die verfügbare Reaktionszeit bestimmt den Notfallplan
Wie viel Zeit bleibt zwischen einer Manipulation und einem nicht mehr vertretbaren Schaden? Diese Frage muss für den konkreten Prozess beantwortet werden.
Bei Kühlanlagen hängt die Bewertung unter anderem von der Ware, der Temperaturentwicklung und dem tatsächlichen Betriebszustand ab. Eine ausgefallene Kühlung und eine aktiv Wärme einbringende Abtaufunktion sind unterschiedliche Szenarien. Erfahrungswerte aus Stromausfällen dürfen deshalb nicht ungeprüft übernommen werden.
Die Business-Impact-Analyse sollte daraus Anforderungen an Wiederanlaufzeit und Notbetrieb ableiten. Das verfügbare Zeitfenster muss für die gesamte Reaktionskette ausreichen: Erkennung, Alarmierung, Entscheidung, Anfahrt und Eingriff. Die vertraglich zugesagte Rückmeldung eines Dienstleisters ist nur ein Teil davon. Für den Warenbestand zählt, wann die Temperaturführung wieder beherrscht wird oder eine sichere Umlagerung abgeschlossen ist.
Unternehmen sollten einen eingeschränkten lokalen Betrieb vorbereiten, soweit dieser technisch und personell möglich ist. Dazu gehören dokumentierte Verfahren, geschulte Beschäftigte, verfügbare Werkzeuge und die erforderlichen Berechtigungen. „Dann schalten wir auf Handbetrieb“ ist keine belastbare Lösung, wenn vor Ort niemand weiß, wie das geht, oder die Anlage dafür gar nicht ausgelegt ist.
Auch das Trennen externer Verbindungen muss erprobt werden. Eine Netztrennung kann weitere Zugriffe unterbinden, stellt aber bereits manipulierte Parameter nicht automatisch zurück. Außerdem können mit der Verbindung Überwachung oder andere benötigte Funktionen verloren gehen. Der Isolationsplan muss deshalb beschreiben, welche Verbindungen getrennt werden, welcher Betriebszustand danach erwartet wird und wie dieser überprüft wird.
Für die Wiederherstellung werden vertrauenswürdige Konfigurationen, freigegebene Softwarestände und gegebenenfalls vorbereitete Ersatzsteuerungen benötigt. Diese Unterlagen sollten geschützt und auch dann verfügbar sein, wenn zentrale Systeme oder das Herstellerportal ausfallen. Eine Sicherungskopie ist erst dann ein belastbarer Bestandteil des Notfallplans, wenn ihre Wiederherstellung getestet wurde.
Bei mutmaßlich kompromittierten Danfoss-Geräten empfiehlt CERT-FR unter anderem ein Zurücksetzen, verfügbare Sicherheitskorrekturen, den Wechsel von Zugangsdaten sowie die Kontrolle vorhandener Konten und eine vollständige Neukonfiguration. Solche Eingriffe müssen mit dem sicheren Anlagenbetrieb und, soweit ohne zusätzliche Gefährdung möglich, der Beweissicherung abgestimmt werden.
Die technische Freigabe der Anlage und die Entscheidung über die Ware sind anschließend getrennt zu treffen. Eine wieder niedrige Temperatur beweist nicht, dass die Lagerbedingungen während des Vorfalls eingehalten wurden. Unvollständige oder möglicherweise manipulierte Verlaufsdaten müssen in die fachliche Bewertung einfließen.
Wenn ein Spezialanbieter kaum ersetzbar ist
Der Vorfall rechtfertigt keine unbelegte Aussage über eine Monopolstellung von Danfoss. Die öffentlich verfügbaren Informationen erlauben keine belastbare wettbewerbsrechtliche Bewertung. Er gibt aber Anlass, sich mit einer Abhängigkeit zu beschäftigen, die in spezialisierten Anwendungen entstehen kann.
Ein Unternehmen kann faktisch an einen einzigen Anbieter gebunden sein, obwohl am Markt mehrere Hersteller existieren. Proprietäre Schnittstellen, langjährig angepasste Steuerungsprogramme, besondere Qualifikationen der Wartungsunternehmen und aufwendige Abnahmen können einen Wechsel so schwierig machen, dass kurzfristig keine realistische Alternative bleibt. Für die Notfallplanung verhält sich diese Bindung dann ähnlich wie ein Monopol.
Die Folgen zeigen sich nicht nur bei Preisen oder Lieferzeiten. Werden viele Kunden derselben Plattform gleichzeitig getroffen, benötigen sie zur selben Zeit Updates, Ersatzgeräte und Spezialisten. Ein Dienstleister kann seine zugesagte Unterstützung möglicherweise im normalen Störungsbetrieb leisten, aber nicht bei einem flächigen Ereignis. Diese Leistungsgrenze sollte vorab geklärt werden.
Dabei ist Standardisierung keineswegs grundsätzlich falsch. Einheitliche Technik kann Schulungen erleichtern, Ersatzteilbestände verkleinern und Konfigurationsfehler reduzieren. Eine unübersichtliche Mischung zahlreicher Produkte bringt eigene Risiken mit sich. Zusätzliche Hersteller bedeuten weitere Softwarestände, Werkzeuge und Qualifikationsanforderungen.
Sinnvoll ist deshalb eine gezielte Begrenzung gemeinsamer Abhängigkeiten. Besonders wichtige Ausweichstandorte sollten darauf geprüft werden, ob sie technisch und organisatorisch ausreichend unabhängig sind. Zwei unterschiedliche Marken reichen als Nachweis nicht aus, wenn darunter dieselbe Softwarekomponente oder derselbe Fernwartungsdienst arbeitet.
Wo ein Herstellerwechsel kaum möglich ist, gewinnt die eigene Betriebsfähigkeit an Bedeutung. Betreiber sollten vertraglich und technisch sicherstellen, dass sie auf Konfigurationen und Betriebsdaten zugreifen, Systeme sichern und wiederherstellen sowie geeignete Fachunternehmen mit Wartung und Unterstützung beauftragen können. Wiederanlaufverfahren sollten nicht unnötig von einem gerade unerreichbaren Herstellerdienst abhängen.
Neue Beschaffungen müssen diese Anforderungen berücksichtigen. Dazu gehören ein klarer Supportzeitraum, rechtzeitige Informationen über das Supportende, verfügbare Sicherheitsupdates und dokumentierte Schnittstellen. Die gemeinsame Behördenempfehlung Secure by Demand, an der unter anderem CISA und BSI beteiligt waren, betont ausdrücklich offene Standards und die Handlungsfähigkeit der Betreiber gegenüber dem Hersteller.
Diese Eigenschaften sollten bei der Abnahme praktisch geprüft werden. Der Anbieter kann beispielsweise demonstrieren, wie eine Konfiguration exportiert, ein Gerät wiederhergestellt und der lokale Betrieb ohne externe Verbindung aufrechterhalten wird. Dabei wird auch sichtbar, welche Funktionen tatsächlich unabhängig verfügbar bleiben.
Dasselbe Muster in Krankenhaus, Rechenzentrum und Wasserversorgung
Die folgenden Übertragungen sind Planungsszenarien, keine Behauptung weiterer Vorfälle im Zusammenhang mit dem Angriff in Frankreich. Sie verdeutlichen, wie ähnliche digitale Abhängigkeiten in anderen Bereichen wirken könnten.
Bei einem pharmazeutischen Lager oder einer Krankenhausapotheke könnte eine manipulierte Kühlsteuerung temperaturempfindliche Bestände betreffen. Ein Ausfall würde dann über den Warenwert hinausreichen: Bei unklaren Lagerbedingungen müsste die Verwendbarkeit fachlich bewertet werden; bestimmte Produkte könnten vorübergehend fehlen. Ein geeignetes Vorsorgekonzept würde deshalb unabhängige Temperaturaufzeichnungen, fachliche Freigabeverfahren und nachweislich verfügbare alternative Lagerkapazitäten verbinden. Auch das Ersatzlager müsste auf gemeinsame Steuerungs- und Dienstleisterabhängigkeiten geprüft werden.
In einem Rechenzentrum könnte die Kühlung zum gemeinsamen Ausfallpunkt werden, obwohl Stromversorgung und IT-Systeme mehrfach vorhanden sind. Würden mehrere Kälteanlagen über dieselbe kompromittierbare Managementebene gesteuert, wäre ihre technische Redundanz möglicherweise nur eingeschränkt wirksam. Zu prüfen wären getrennte Regelungs- und Zugriffsbereiche, ein sicherer lokaler Betrieb und Verfahren zur kontrollierten Lastreduzierung. Auch bei einem zweiten Rechenzentrum müsste geklärt sein, ob vergleichbare Gebäudetechnik dieselbe Schwachstelle mitbringt.
In der Wasser- oder Wärmeversorgung wären andere Prozessgrößen betroffen: Fördermengen, Druckhaltung oder Temperaturen. Je nach Anlage könnten Manipulationen die Dienstleistung beeinträchtigen oder eine vorsorgliche Betriebsunterbrechung erforderlich machen. Die Sicherheitsplanung müsste hier besonders eng mit der Verfahrenstechnik abgestimmt werden. Unabhängige Prozessmessungen, belastbare Betriebsgrenzen und erprobte lokale Bedienung wären mögliche Bestandteile.
Dass über das Internet erreichbare Betriebstechnik in der Wasserversorgung tatsächlich angegriffen wird, beschreibt CISA in ihrer aktuellen Empfehlung zur Verringerung der Internetexposition. Die Behörde berichtet von Aktivitäten gegen mehr als 100 Einrichtungen des Wasser- und Abwassersektors im Juli 2026. Veränderte Geräteadressen und Passwörter führten unter anderem zum Verlust von Überwachungs- und Steuerungsmöglichkeiten, teilweise auch zu Betriebsstörungen.
Aus solchen Szenarien lassen sich keine pauschalen Schadensfolgen ableiten. Eine manipulierte Einstellung führt nicht zwangsläufig zu einem gefährlichen Prozesszustand; vorhandene Schutzfunktionen können eingreifen. Gerade deshalb sollte geprüft werden, welche Sicherungen unter einem gezielten Angriff noch wirksam bleiben und welche denselben digitalen Zugang nutzen.
Versorgungssicherheit hängt auch von gemeinsamen Vorleistungen ab
Die bisherigen Berichte aus Frankreich belegen erhebliche Warenverluste und Betriebsstörungen. Eine landesweite Versorgungskrise lässt sich daraus nicht ableiten. Für die Vorsorge wäre es dennoch zu kurz gegriffen, den Vorfall ausschließlich als wirtschaftlichen Schaden einzelner Händler zu behandeln.
Die Folgen eines gleichzeitigen Ausfalls hängen stark von den örtlichen Alternativen ab. In einem dicht versorgten Stadtgebiet können Kunden möglicherweise auf andere Geschäfte ausweichen. In einer ländlichen Region könnten längere Wege oder fehlende Transportmöglichkeiten den Ersatz erschweren. Pflegeeinrichtungen, Gemeinschaftsküchen und andere größere Abnehmer müssten zusätzlich prüfen, ob ihre Lieferanten weiterhin ausreichend leistungsfähig sind.
Das BBK zählt die Ernährung zu den Kritischen Infrastrukturen. Daraus folgt allerdings nicht, dass jeder Supermarkt automatisch sämtlichen gesetzlichen KRITIS-Pflichten unterliegt. Die konkrete rechtliche Erfassung hängt von den einschlägigen Vorschriften ab. Für eine betriebliche oder regionale Risikoanalyse bleiben auch kleinere Unternehmen wichtig, wenn ihre Leistungen vor Ort nur schwer ersetzt werden können.
Für die Versorgungssicherheit muss daher die gesamte Leistungskette betrachtet werden: Produktion, Lagerung, Transport, Handel und die dafür benötigte Technik. Ein spezialisierter Wartungsbetrieb oder Hersteller kann für zahlreiche versorgungsrelevante Unternehmen gleichzeitig wichtig sein, ohne selbst ein weithin sichtbarer Infrastrukturbetreiber zu sein.
Hier reicht die Betrachtung einzelner Lieferverträge nicht aus. Branchenverbände, Betreiber und zuständige Behörden sollten gemeinsame technische Abhängigkeiten in geeigneten, geschützten Austauschformaten untersuchen. Benötigt wird beispielsweise ein Verständnis dafür, wie viele kritische Leistungen von derselben Plattform abhängen und welche Ersatzkapazitäten bei einem gleichzeitigen Ausfall tatsächlich verfügbar wären. Daraus sollte kein öffentlich zugängliches Verzeichnis verwundbarer Anlagen entstehen.
Auch die gesetzlichen Anforderungen greifen diese Zusammenhänge auf. § 30 BSIG verlangt von besonders wichtigen und wichtigen Einrichtungen unter anderem Maßnahmen zur Betriebsaufrechterhaltung, zum Krisenmanagement, zur Lieferkettensicherheit und zur Wirksamkeitsprüfung. Das seit dem 17. März 2026 geltende KRITIS-Dachgesetz berücksichtigt in § 12 sektorübergreifende Abhängigkeiten und sieht in § 13 Maßnahmen zur Begrenzung von Vorfällen und zur Wiederherstellung kritischer Dienstleistungen vor. Welche Pflichten für einen konkreten Betreiber ab wann greifen, ist gesondert anhand des Anwendungsbereichs und der gesetzlichen Regelungen zu prüfen.
Für die praktische Vorsorge sollten Mindestleistungen festgelegt werden. Welche Einrichtungen müssen vorrangig beliefert werden? Welche Produkte lassen sich durch andere ersetzen? Welche Transporte und Lagerflächen sind verbindlich verfügbar? Eine Ersatzkapazität, auf die mehrere Unternehmen gleichzeitig zugreifen wollen, darf in der Planung nicht mehrfach als sicher verfügbar gelten.
Die nächste Übung sollte ohne Herstellerhilfe auskommen
Eine geeignete Krisenübung könnte mit mehreren gleichzeitigen Temperaturmeldungen beginnen. Die Fernwartung wird vorsorglich eingeschränkt, der Hersteller ist zunächst nicht erreichbar, und die Integrität der zentralen Messdaten lässt sich noch nicht bestätigen.
Damit müssten Filialbetrieb, Kältetechnik, Informationssicherheit, Qualitätssicherung und Logistik gemeinsam arbeiten. Die Übung würde zeigen, wie schnell betroffene Standorte identifiziert werden, wer lokale Maßnahmen freigibt und ob die vorgesehenen Ausweichflächen tatsächlich nutzbar sind. Auch die Priorisierung knapper Techniker- und Transportkapazitäten ließe sich erproben.
Bewertet werden sollten konkrete Ergebnisse: die Zeit bis zur Alarmannahme, bis zur sicheren Begrenzung des Vorfalls und bis zu einer belastbaren Entscheidung über Anlage und Ware. Ebenso wichtig wäre der Nachweis, dass notwendige Unterlagen, Zugänge und Ersatzteile ohne die ausgefallenen Dienste verfügbar sind.
Aus der Übung sollte ein verbindlicher Maßnahmenplan entstehen. Kurzfristig lassen sich unnötige Fernzugänge schließen, Berechtigungen begrenzen und Alarmwege prüfen. Anschließend müssen Wiederherstellungsverfahren, Ersatzkapazitäten und Dienstleistervereinbarungen belastbar gemacht werden. Nicht mehr unterstützte Steuerungen und problematische Herstellerabhängigkeiten gehören mit Budget und Termin in die Investitionsplanung.
Der Angriff auf die französischen Supermärkte liefert dafür einen konkreten Prüfauftrag: Den Weg vom ersten ungewöhnlichen Messwert bis zur erneuten Freigabe der Ware einmal vollständig durchspielen – auch nachts, an mehreren Standorten und ohne die Annahme, dass der vertraute Hersteller jederzeit helfen kann.
Quellen
Zum Angriff und zu den gemeldeten Schäden: Golem.de, „Cyberangriff trifft Tiefkühlung in Hunderten Supermärkten“, Oktober 2026. Die genannten Schadenssummen sind vorläufige Angaben aus der Berichterstattung. Golem.de
Behördliche Bestätigung und Maßnahmen für betroffene Geräte: CERT-FR/ANSSI, Sicherheitswarnung CERTFR-2026-ALE-012 vom 12. Oktober 2026 zu den Danfoss-Serien AK-SM und AK-SC. CERT-FR
Herstellerangaben zum Supportstatus: Cooling Post, „Danfoss moves to mitigate cyberattack“, 12. Oktober 2026; mit einer gegenüber der Redaktion abgegebenen Stellungnahme von Danfoss. Cooling Post
Bereits veröffentlichte Produktschwachstellen: Danfoss, Security Advisory DSA-2025-03-01, erstmals veröffentlicht am 24. März 2025, sowie die Übersicht weiterer Sicherheitshinweise. Diese Veröffentlichungen belegen nicht den konkreten Angriffsweg des aktuellen Vorfalls. Danfoss
Bestandsaufnahme und Architekturverständnis: CISA, „Foundations for OT Cybersecurity: Asset Inventory Guidance for Owners and Operators“, sowie NCSC, „Creating and maintaining a definitive view of your OT architecture“. CISA
Fernzugänge und Internetexposition: CISA, „Internet Exposure Reduction Guidance“, einschließlich der Angaben zu Angriffen auf Einrichtungen des Wasser- und Abwassersektors im Juli 2026. CISA
Segmentierung, Überwachung und Isolation: NCSC, „Secure connectivity principles for operational technology“, insbesondere Prinzipien 6, 7 und 8. National Cyber Security Centre
Lokaler Notbetrieb und Wiederherstellung: CISA und Partnerbehörden, „Primary Mitigations to Reduce Cyber Threats to Operational Technology“, 6. Mai 2025. CISA
Herstellerabhängigkeiten und Beschaffung: Gemeinsame Behördenempfehlung „Secure by Demand: Priority Considerations for Operational Technology Owners and Operators when Selecting Digital Products“, Januar 2025, unter Beteiligung unter anderem von CISA und BSI. Cyber Security Australia
Dienstleisterrisiken und vertragliche Anforderungen: NCSC, „Understand and document third-party risks to your OT system“ sowie „The principles of supply chain security – Establish control“. National Cyber Security Centre
Business-Impact-Analyse und Wiederanlaufanforderungen: BSI, Online-Kurs Notfallmanagement, Kapitel „Wiederanlaufparameter bestimmen“. BSI
Ernährung und Versorgungssicherheit: BBK, „KRITIS-Sektor: Ernährung“. BSI
Gesetzliche Anforderungen: § 30 BSIG; KRITIS-Dachgesetz, insbesondere §§ 12 und 13; ergänzend die Informationen des BBK zum Inkrafttreten. Gesetze im Internet
Redaktionsstand: 13. Oktober 2026. Die technische Aufklärung des Angriffs und die Ermittlung des Gesamtschadens dauern an. Die Übertragungen auf andere Branchen und die daraus abgeleiteten Maßnahmen sind fachliche Bewertungen; ihre Umsetzung erfordert eine anlagen- und risikospezifische Prüfung.