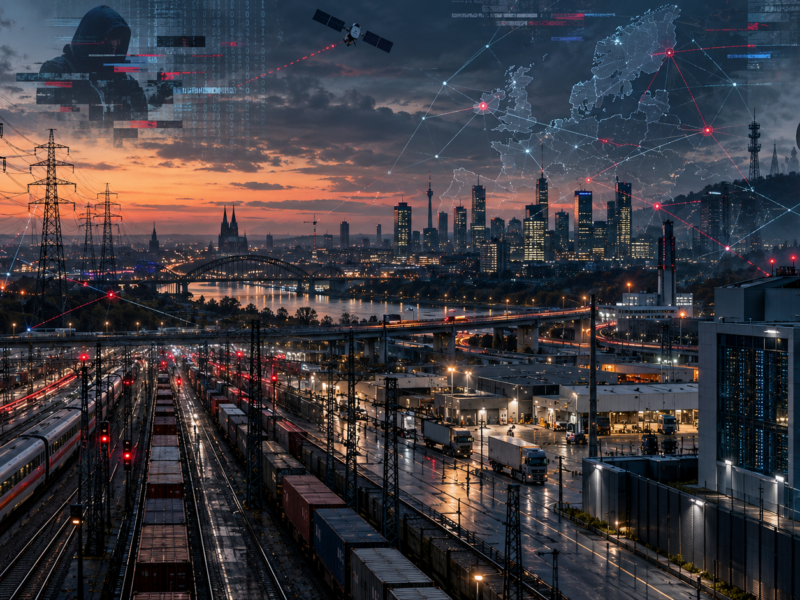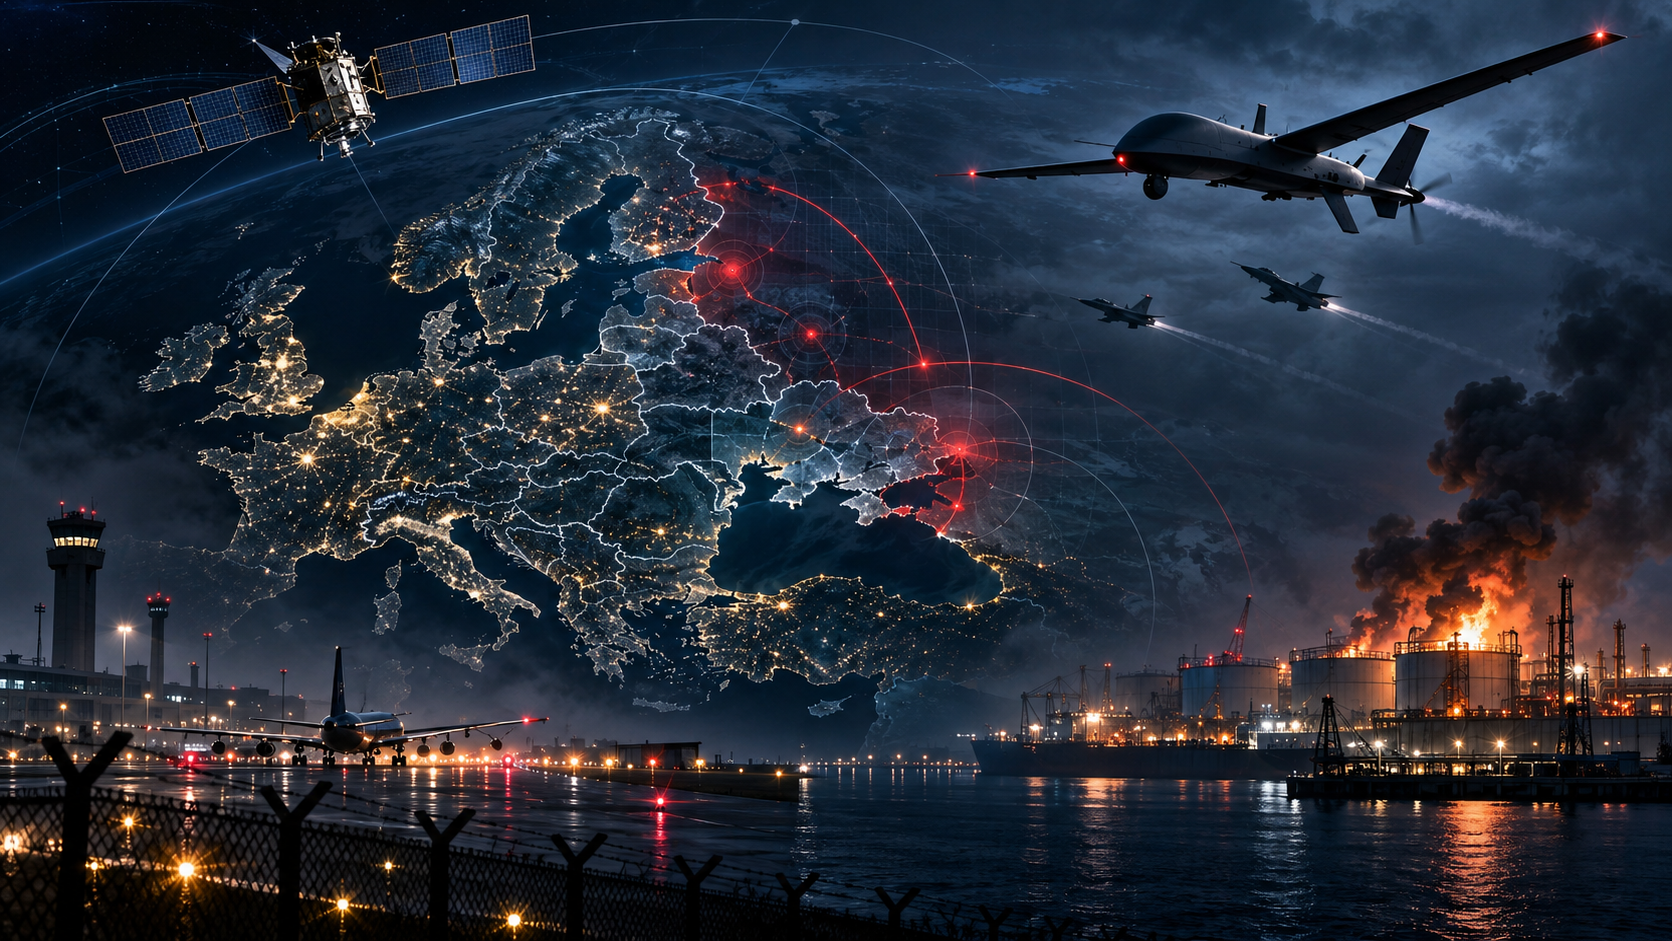
Russische Angriffsdrohnen im rumänischen Luftraum, Drohnenalarm in Litauen, ein russischer Militärsatellit auf ungewöhnlichem Annäherungskurs und brennende Ölanlagen in St. Petersburg. Hinzu kommt ein Sicherheitsvorfall am Flughafen Leipzig/Halle. Innerhalb weniger Tage zeigen sich an unterschiedlichen Orten Europas die Auswirkungen eines Krieges, der längst nicht mehr auf die unmittelbare Front in der Ukraine begrenzt bleibt.
Am Samstagabend steigen zwei rumänische F-16-Kampfflugzeuge auf. Radarsysteme haben mehrere Flugobjekte über dem Schwarzen Meer erfasst. Wenige Minuten später dringen zwei Drohnen in den rumänischen Luftraum ein. Beide werden abgeschossen.
Am nächsten Morgen wird in Litauen Luftalarm ausgelöst. Die Bevölkerung soll Schutzräume aufsuchen, NATO-Kampfjets starten, der Flughafen Kaunas wird vorübergehend geschlossen. Fast zeitgleich brennen in St. Petersburg Ölanlagen nach ukrainischen Drohnenangriffen. Und am Flughafen Leipzig/Halle suchen Polizeikräfte nach einem möglichen Eindringling, nachdem der Sicherheitszaun beschädigt wurde.
Jeder dieser Vorfälle hat seinen eigenen Hintergrund. Nicht überall ist die Ursache geklärt, und längst nicht jeder Zwischenfall lässt sich als gezielte Sabotage oder militärische Provokation einordnen. Dennoch verdeutlichen sie eine Entwicklung, auf die sich europäische Staaten, Behörden und Unternehmen zunehmend einstellen müssen: Militärische Auseinandersetzungen, technologische Abhängigkeiten und die Sicherheit ziviler Infrastruktur sind immer enger miteinander verbunden.
Rumänien: Wenn der Krieg den NATO-Luftraum erreicht
Am 17. Oktober 2026 registrieren rumänische Radarsysteme eine Gruppe von Flugobjekten rund 120 Kilometer östlich der Schlangeninsel im Schwarzen Meer. Um 17:43 Uhr starten zwei F-16 der rumänischen Luftwaffe vom Stützpunkt Borcea.
Um 17:59 Uhr dringt die erste Drohne in den rumänischen Luftraum ein. Zwei Minuten später wird sie abgeschossen. Die zweite Drohne folgt kurz darauf und wird um 18:05 Uhr ebenfalls zerstört. Beide Abschüsse erfolgen über rumänischen Hoheitsgewässern nahe der Küstenstadt Sulina.
Das rumänische Verteidigungsministerium identifiziert die Flugobjekte später als strahlgetriebene Angriffsdrohnen der russischen Geran-Familie.
Der Zwischenfall ist bemerkenswert, weil hier eine NATO-Luftwaffe tatsächlich Waffen gegen eindringende Angriffsdrohnen eingesetzt hat. Die Lage an der südöstlichen Bündnisgrenze hat sich damit gegenüber früheren Drohnenfunden und kurzzeitigen Luftraumverletzungen weiter verschärft.
Allerdings sollte zwischen der Herkunft eines Flugkörpers und der Absicht seines Einsatzes unterschieden werden. Der russische Drohnentyp ist identifiziert, eine bewusste Entscheidung Russlands, rumänisches Staatsgebiet anzugreifen, damit aber nicht bewiesen.
Für die NATO entsteht daraus eine schwierige operative Herausforderung. Drohnen sind vergleichsweise günstig, können ihre Flugroute verändern und lassen sich nicht immer rechtzeitig eindeutig identifizieren. Staaten müssen entscheiden, wann sie einen Flugkörper bekämpfen, welche Gefährdung durch herabfallende Trümmer entsteht und wie sie gleichzeitig eine unbeabsichtigte militärische Eskalation vermeiden.
Die Verteidigung des Luftraums ist damit längst nicht mehr ausschließlich eine Frage leistungsfähiger Kampfflugzeuge und Luftabwehrsysteme. Ebenso wichtig sind durchgängige Lagebilder, klare Entscheidungsbefugnisse und verlässliche Verfahren zur Warnung der Zivilbevölkerung.
Litauen: Eine Drohne reicht, um eine Region in Alarmbereitschaft zu versetzen
Wie unmittelbar sich solche Unsicherheiten auf das zivile Leben auswirken können, zeigt der Vorfall in Litauen am 18. Oktober.
Nachdem ein unbekanntes Flugobjekt im litauischen Luftraum festgestellt wird, lösen die Behörden Luftalarm aus. Bewohner in zentralen und nördlichen Landesteilen werden aufgefordert, Schutzräume aufzusuchen. NATO-Kampfflugzeuge steigen auf, der Flughafen Kaunas stellt seinen Betrieb zeitweise ein.
Wegen dichter Bewölkung gelingt keine visuelle Identifizierung des Flugobjekts. Ein Abschuss erfolgt nicht. Später werden Trümmer untersucht, die unter anderem ein ziviles Fahrzeug beschädigt haben.
Die Ukraine entschuldigt sich anschließend für den Vorfall. Nach ukrainischer Darstellung könnte eine ukrainische Drohne durch russische elektronische Störmaßnahmen vom vorgesehenen Kurs abgebracht worden sein. Diese Erklärung ist plausibel, aber bislang nicht unabhängig abschließend bestätigt.
Der Vorgang macht ein grundlegendes Problem deutlich: Die Folgen elektronischer Kriegsführung können weit über das eigentliche Einsatzgebiet hinausreichen.
GPS-Störungen, manipulierte Navigationssignale und der Verlust von Datenverbindungen sind keine rein militärischen Phänomene. Auch die zivile Luftfahrt, Schifffahrt und andere navigationsabhängige Systeme können davon betroffen sein.
Für Betreiber kritischer Infrastrukturen stellt sich deshalb zunehmend die Frage, welche technischen Funktionen von störungsfreien Satellitensignalen, Funkverbindungen oder externen Kommunikationsdiensten abhängen. Ein System muss nicht unmittelbar angegriffen werden, um auszufallen. Unter Umständen genügt es, dass eine wesentliche technische Voraussetzung nicht mehr zuverlässig zur Verfügung steht.
Eine neue Konfliktzone: Russische Satellitenmanöver im Erdorbit
Während Drohnenangriffe und Luftraumverletzungen vergleichsweise sichtbar sind, entwickelt sich eine weitere sicherheitspolitische Auseinandersetzung weitgehend außerhalb der öffentlichen Wahrnehmung.
Mitte Oktober veröffentlicht das amerikanische Center for Strategic and International Studies (CSIS) eine Analyse über ungewöhnliche Manöver des russischen Militärsatelliten Kosmos 2612.
Nach Auswertung kommerzieller Weltraumüberwachungsdaten hat der Satellit seine Umlaufbahn seit Ende September mehrfach verändert und sich damit einem kommerziellen Radarsatelliten des Unternehmens ICEYE angenähert.
ICEYE betreibt eine Konstellation von SAR-Satelliten. Diese können unabhängig von Tageslicht und weitgehend unabhängig von Wolkenbedeckung Radaraufnahmen der Erdoberfläche erzeugen. Solche Daten sind für Katastrophenschutz und zivile Anwendungen ebenso wertvoll wie für militärische Aufklärung. Das Unternehmen unterstützt auch die Ukraine.
Die beobachteten Bahnmanöver sind deshalb auffällig, weil sie gezielt auf eine räumliche Annäherung ausgerichtet erscheinen. CSIS verweist zudem auf frühere russische Satellitentests, bei denen Objekte im Orbit freigesetzt wurden und die westliche Staaten als mögliche Tests weltraumgestützter Waffen bewerteten.
Ob Kosmos 2612 tatsächlich einen Angriff vorbereitet, ist nicht bekannt. Eine Annäherung allein stellt noch keine feindliche Handlung dar. Sie demonstriert allerdings technologische Fähigkeiten, die im Konfliktfall zur Beobachtung, Einschüchterung oder Beeinträchtigung anderer Satelliten eingesetzt werden könnten.
Für Europa liegt die sicherheitspolitische Bedeutung weit über dem möglichen Verlust eines einzelnen Aufklärungssatelliten.
Satellitensysteme sind Bestandteil zahlreicher ziviler und militärischer Prozesse. Sie liefern Navigations- und Zeitsignale, ermöglichen Kommunikation, unterstützen Wettervorhersagen und stellen Informationen für die Einsatzplanung bereit. Besonders die präzise Zeitsynchronisation ist für bestimmte Telekommunikations- und IT-Systeme von erheblicher Bedeutung.
Eine gezielte Störung solcher Systeme hätte daher möglicherweise weitreichende Auswirkungen, ohne dass dafür ein Angriff auf eine terrestrische Einrichtung erforderlich wäre.
Das klassische Verständnis kritischer Infrastruktur greift an dieser Stelle zu kurz. Die physisch vorhandene Infrastruktur ist nur so widerstandsfähig wie die Dienste, von denen ihre Funktionsfähigkeit abhängt.
St. Petersburg: Energieinfrastruktur im Visier ukrainischer Drohnen
In der Nacht vom 17. auf den 18. Oktober trifft eine großangelegte ukrainische Drohnenoperation St. Petersburg und die umliegende Region.
Nach russischen Behördenangaben brechen am Petersburg Oil Terminal, im Öllager Rutschi und an weiteren Industrieanlagen Brände aus. Auch ein Logistikzentrum des Onlinehändlers Ozon und ein Rechenzentrum des Internetunternehmens VK werden getroffen beziehungsweise beschädigt.
Der Angriff verursacht Stromausfälle und Einschränkungen des Luftverkehrs. Russische Behörden melden Tote und Verletzte. Das russische Verteidigungsministerium behauptet, landesweit 1.015 ukrainische Drohnen abgefangen zu haben. Diese außergewöhnlich hohe Zahl lässt sich unabhängig nicht verifizieren.
Die Angriffe folgen einer strategischen Logik: Die Ukraine versucht, die wirtschaftlichen und logistischen Grundlagen der russischen Kriegsführung zu schwächen. Ölterminals, Treibstofflager und Transportinfrastruktur sind hierfür besonders relevante Ziele.
Bemerkenswert ist allerdings die Breite der betroffenen Infrastruktur. Neben Energieanlagen geraten auch Logistikdienstleister und digitale Dienste in den Wirkungsbereich der Angriffe.
Damit wird ein Zusammenhang sichtbar, der im betrieblichen Risikomanagement häufig noch nicht ausreichend berücksichtigt wird. Der Ausfall einer einzelnen Anlage bleibt selten auf deren unmittelbare Funktion beschränkt.
Wenn ein Ölterminal beschädigt wird, können Transportketten unterbrochen werden. Werden gleichzeitig Verkehrswege eingeschränkt, verzögert sich die Versorgung. Fallen zusätzlich Stromversorgung oder Rechenzentren aus, können selbst organisatorische Gegenmaßnahmen erschwert werden.
Solche Kaskadeneffekte sind für die Planung der Versorgungssicherheit entscheidend.
Das gilt nicht nur für Kriegsgebiete. Auch in Deutschland können Naturereignisse, technische Störungen, Cyberangriffe oder vorsätzliche Sabotage zu vergleichbaren Wirkungsketten führen. Ein großflächiger Stromausfall kann beispielsweise Telekommunikationssysteme, Logistikprozesse, Wasserversorgung und die medizinische Versorgung gleichzeitig beeinträchtigen.
Die Herausforderung besteht dann nicht mehr allein darin, die ausgefallene Infrastruktur wiederherzustellen. Zunächst muss sichergestellt werden, dass die betroffenen Organisationen ihre kritischen Aufgaben trotz eingeschränkter Ressourcen weiterführen können.
Leipzig/Halle: Wenn schon ein beschädigter Zaun einen Großeinsatz auslöst
In Deutschland beschäftigt am 18. Oktober ein Sicherheitsvorfall den Flughafen Leipzig/Halle.
In der Nacht wird eine erhebliche Beschädigung der Flughafenumzäunung festgestellt. Nach ersten Ermittlungen könnte ein Fahrzeug den Sicherheitszaun durchbrochen haben. Polizei und Bundespolizei durchsuchen das Gelände, ohne zunächst verdächtige Personen oder Gegenstände zu finden.
Während des Einsatzes wird die Nordpiste zeitweise gesperrt. Der Flugverkehr kann über die zweite Start- und Landebahn weitergeführt werden.
Besondere Aufmerksamkeit erhält der Vorfall, weil sich auf dem Flughafen drei russische Antonow-Frachtflugzeuge befinden, die seit 2022 aufgrund europäischer Sanktionen nicht mehr starten dürfen.
Hinzu kommt ein früherer Sicherheitsvorfall vom August, bei dem eine mit Sprengstoff präparierte Drohne in der Nähe ukrainischer Frachtflugzeuge entdeckt wurde. Die Bundesregierung machte Russland damals dafür verantwortlich, Moskau bestritt die Vorwürfe.
Ein Zusammenhang zwischen dem beschädigten Zaun und dem früheren Drohnenvorfall ist derzeit nicht nachgewiesen. Ebenso wenig steht fest, dass die neue Beschädigung auf einen Sabotageversuch zurückzuführen ist.
Gerade deshalb ist der Vorgang für die Sicherheitsorganisation interessant.
Die Betreiber kritischer Einrichtungen müssen auf konkrete Gefährdungen reagieren, bevor die Ursache zweifelsfrei feststeht. Ob ein Sicherheitszaun durch einen Unfall, einen Einbruchsversuch oder eine gezielte Sabotage beschädigt wurde, spielt für die unmittelbaren Schutzmaßnahmen zunächst eine untergeordnete Rolle.
Entscheidend ist, ob ein unkontrollierter Zugang möglich war, welche Bereiche betroffen sein könnten und wie schnell die Sicherheit des Betriebs wiederhergestellt werden kann.
In Leipzig zeigt sich zugleich der Nutzen vorhandener Redundanzen. Weil eine zweite Start- und Landebahn zur Verfügung stand, blieb die Betriebsfähigkeit des Flughafens trotz der Sperrung weitgehend erhalten.
Hybride Bedrohungen: Nicht jeder Vorfall gehört zu einer gemeinsamen Kampagne
Die zeitliche Nähe dieser Ereignisse legt die Vermutung nahe, dass Europa mit einer koordinierten Serie hybrider Angriffe konfrontiert sein könnte. Für eine solche Schlussfolgerung reichen die bislang bekannten Informationen jedoch nicht aus.
Die ukrainischen Angriffe auf russische Energieanlagen sind Teil eines offenen militärischen Konflikts. Die Vorgänge im rumänischen und litauischen Luftraum haben unterschiedliche Hintergründe. Die russischen Satellitenmanöver sind sicherheitspolitisch auffällig, aber bislang kein nachgewiesener Angriff. Und in Leipzig ist die Ursache des Zwischenfalls weiterhin Gegenstand polizeilicher Ermittlungen.
Eine seriöse Analyse muss diese Unterschiede berücksichtigen.
Hybride Bedrohungen zeichnen sich gerade dadurch aus, dass unterschiedliche staatliche und nichtstaatliche Mittel kombiniert werden können. Cyberangriffe, Sabotage, Desinformation, wirtschaftlicher Druck und militärische Einschüchterung können gemeinsam eingesetzt werden, ohne dass eine klassische Kriegserklärung erfolgt.
Der Nachweis einer solchen Kampagne erfordert jedoch mehr als die Beobachtung zeitlich zusammenfallender Ereignisse.
Für Sicherheitsbehörden und Unternehmen ergibt sich daraus eine doppelte Herausforderung. Sie müssen mögliche Zusammenhänge erkennen, dürfen aber nicht aus jeder technischen Störung einen feindlichen Angriff ableiten.
Eine belastbare Lagebewertung unterscheidet deshalb konsequent zwischen beobachteten Tatsachen, begründeten Annahmen und bislang ungeklärten Sachverhalten. Das klingt selbstverständlich, ist unter hohem Zeitdruck jedoch keineswegs trivial.
Fehlerhafte Lageeinschätzungen können erhebliche Folgen haben. Werden harmlose Ereignisse vorschnell als Angriff interpretiert, drohen überzogene Maßnahmen. Werden tatsächliche Angriffsmuster hingegen zu spät erkannt, geht wertvolle Reaktionszeit verloren.
Was bedeutet diese Entwicklung für Deutschland?
Deutschland verfügt über leistungsfähige Infrastrukturen und spezialisierte Sicherheitsbehörden. Gleichzeitig sind viele Versorgungsprozesse stark miteinander verflochten.
Energieversorgung, Telekommunikation, Informationstechnik, Gesundheitswesen, Wasserwirtschaft, Transport und Logistik bilden kein Nebeneinander unabhängiger Systeme. Sie sind über technische Schnittstellen, Dienstleister, Lieferketten und gemeinsame Ressourcen miteinander verbunden.
Ein Ausfall kann sich deshalb schneller ausbreiten, als es die isolierte Betrachtung einer einzelnen Einrichtung vermuten lässt.
Die Ereignisse der vergangenen Tage sollten vor diesem Hintergrund vor allem Anlass sein, bestehende Annahmen über die eigene Widerstandsfähigkeit zu überprüfen.
Kritische Abhängigkeiten werden häufig unterschätzt
In vielen Organisationen ist durchaus bekannt, welche IT-Systeme geschäftskritisch sind. Schwieriger wird es bei der Frage, welche Leistungen außerhalb der eigenen Organisation für deren Betrieb erforderlich sind.
Ein Krankenhaus kann über eine leistungsfähige Notstromversorgung verfügen und dennoch von externen Kommunikationsdiensten, medizinischen Lieferketten oder spezialisierten IT-Dienstleistern abhängig sein.
Ein Logistikunternehmen kann seine Rechenzentren redundant auslegen, aber bei einem regionalen Ausfall der Kraftstoffversorgung oder einer großflächigen Sperrung von Verkehrswegen erheblich eingeschränkt werden.
Auch Verwaltungen und Einsatzorganisationen sind auf Energie, Telekommunikation, Personalverfügbarkeit und funktionierende Lageinformationssysteme angewiesen.
Solche Abhängigkeiten müssen in der Business Impact Analysis und der Risikoanalyse berücksichtigt werden. Dabei genügt es nicht, einzelne Ausfallszenarien voneinander unabhängig zu betrachten.
Relevant ist insbesondere, welche Auswirkungen entstehen, wenn mehrere Ressourcen gleichzeitig oder zeitversetzt ausfallen.
Krisenmanagement muss auch ohne vollständiges Lagebild funktionieren
Die Vorfälle in Rumänien, Litauen und Leipzig zeigen, wie häufig Entscheidungen getroffen werden müssen, bevor Ursache und Verantwortlichkeit eines Ereignisses feststehen.
Genau darauf müssen Krisenorganisationen vorbereitet sein.
Ein wirksames Krisenmanagement darf nicht voraussetzen, dass zunächst eine vollständige technische Analyse vorliegt. Es braucht klare Kriterien für die Aktivierung einer Krisenorganisation, eindeutige Entscheidungsbefugnisse und belastbare Kommunikationswege.
Besonders wichtig ist die Fähigkeit, auch unter Unsicherheit handlungsfähig zu bleiben. Dazu gehört, die Sicherheit von Menschen zu priorisieren, mögliche Folgeschäden zu begrenzen und kritische Leistungen aufrechtzuerhalten.
Organisationen sollten regelmäßig überprüfen, ob ihre Krisenstäbe auch dann arbeitsfähig sind, wenn Teile der gewohnten Kommunikations- oder IT-Infrastruktur ausfallen. Eine vorhandene Krisenstabsordnung allein ist noch kein Nachweis dafür.
Ausfallsichere Kommunikation wird zur Schlüsselressource
In nahezu allen beschriebenen Szenarien spielt Kommunikation eine wesentliche Rolle.
Die Warnung der Bevölkerung, die Koordination von Einsatzkräften, die Steuerung technischer Gegenmaßnahmen und die Abstimmung zwischen Behörden hängen von verfügbaren und vertrauenswürdigen Kommunikationsmitteln ab.
Dabei geht es nicht allein um die technische Verfügbarkeit von Mobilfunk oder Internet. Ebenso wichtig ist, dass Informationen zwischen unterschiedlichen Organisationen schnell und verständlich ausgetauscht werden können.
Für Betreiber kritischer Infrastrukturen und Behörden bedeutet das, alternative Kommunikationswege organisatorisch und technisch vorzubereiten. Wo betriebliche Anforderungen es rechtfertigen, müssen diese möglichst unabhängig von den regulären Netzen funktionieren.
Gerade eine Krise, in der Energieversorgung, Telekommunikation und IT-Systeme gleichzeitig beeinträchtigt werden, macht deutlich, wie begrenzt der Nutzen einer Notfallplanung sein kann, die ausschließlich auf funktionierende digitale Standardwerkzeuge setzt.
Resilienz muss über den Schutz einzelner Anlagen hinausgehen
Die aktuellen Ereignisse sind kein Beleg dafür, dass Deutschland unmittelbar vor einer koordinierten Angriffswelle steht. Sie zeigen aber, dass die Anforderungen an Resilienz deutlich über klassische IT-Sicherheit oder den baulichen Schutz kritischer Einrichtungen hinausgehen.
Mit NIS-2, den europäischen Vorgaben zur Resilienz kritischer Einrichtungen und den entsprechenden nationalen Regelungen wird diesem Umstand zunehmend Rechnung getragen. Dabei ist zwischen bereits geltenden Anforderungen und solchen zu unterscheiden, deren nationale Umsetzung beziehungsweise Konkretisierung noch nicht vollständig abgeschlossen ist.
Entscheidend ist letztlich nicht, wie umfangreich ein Sicherheitskonzept dokumentiert wurde. Entscheidend ist, ob eine Organisation bei erheblichen Störungen ihre wichtigsten Leistungen tatsächlich weiter erbringen kann.
Dafür müssen technische Sicherheitsmaßnahmen, Business Continuity Management, physische Sicherheit, Krisenmanagement und die Zusammenarbeit mit externen Partnern aufeinander abgestimmt sein.
Besondere Aufmerksamkeit verdienen Szenarien, in denen mehrere vermeintlich unabhängige Schutzmaßnahmen auf dieselben Voraussetzungen angewiesen sind. Ein redundantes Rechenzentrum schützt beispielsweise nur begrenzt, wenn beide Standorte auf denselben Telekommunikationsanbieter, dieselbe Energieinfrastruktur oder dieselben administrativen Zugänge angewiesen sind.
Solche Abhängigkeiten lassen sich nicht allein durch zusätzliche Technik beseitigen. Sie müssen zunächst erkannt, bewertet und anschließend durch geeignete organisatorische und technische Maßnahmen begrenzt werden.
Regelmäßige Krisenübungen sollten deshalb nicht nur bekannte Einzelszenarien behandeln, sondern auch den gleichzeitigen Ausfall wesentlicher Ressourcen, widersprüchliche Lageinformationen und eine länger andauernde Unterbrechung externer Dienstleistungen berücksichtigen.
Europa muss sich auf eine veränderte Sicherheitsrealität einstellen
Die Ereignisse vom 17. und 18. Oktober zeigen unterschiedliche Facetten einer zunehmend angespannten Sicherheitslage. Drohnen verletzen den Luftraum von NATO-Staaten. Elektronische Störungen können Flugkörper vom Kurs abbringen. Satelliten geraten in den Fokus militärischer Manöver. Energie- und Logistikanlagen werden zu Angriffszielen. Selbst ein beschädigter Sicherheitszaun an einem Flughafen löst vor dem Hintergrund bestehender Bedrohungen umfangreiche Sicherheitsmaßnahmen aus.
Keiner dieser Vorfälle sollte dramatisiert werden. Ebenso wenig wäre es angemessen, sie als bloße Randerscheinungen des Krieges in der Ukraine abzutun.
Für Deutschland und Europa wächst die Bedeutung einer Sicherheitsvorsorge, die militärische, zivile und wirtschaftliche Aspekte gemeinsam betrachtet.
Unternehmen und Behörden können die geopolitische Lage nicht beeinflussen. Sie können jedoch entscheiden, wie abhängig sie von einzelnen Ressourcen und Dienstleistern sind, welche Ausweichmöglichkeiten bestehen und wie ihre Organisation auf schwerwiegende Störungen reagiert.
Gerade unter den Bedingungen einer unübersichtlichen Bedrohungslage ist diese Vorbereitung entscheidend. Wer erst während eines Ereignisses herausfindet, welche Leistungen voneinander abhängen und wer über notwendige Maßnahmen entscheiden darf, verliert Zeit, die in einer Krise möglicherweise nicht mehr zur Verfügung steht.
Resilienz bedeutet deshalb vor allem, die eigenen kritischen Leistungen und deren Abhängigkeiten zu kennen, realistische Ausfallszenarien durchzuspielen und die notwendigen Entscheidungen bereits vor einer Krise vorzubereiten.
Quellen und weiterführende Informationen
Recherche- und Veröffentlichungsstand: 18. Oktober 2026. Bei laufenden Ermittlungen und militärischen Ereignissen können sich die Angaben kurzfristig ändern.
1. Rumänisches Verteidigungsministerium – Pressemitteilung Nr. 213 vom 17.10.2026. Offizielle Angaben zu den beiden Drohnenabschüssen im rumänischen Luftraum.
2. AGERPRES – Identifizierung der abgeschossenen Drohnen. Angaben des rumänischen Verteidigungsministeriums zum Drohnentyp.
3. Reuters – Drohnenalarm in Litauen, 18.10.2026. Angaben zu Luftalarm, NATO-Luftraumüberwachung und Flughafensperrung.
4. CSIS – Could Russia Be Poised to Use an On-Orbit Weapon Against a Commercial Satellite?, 15.10.2026. Analyse der russischen Satellitenmanöver.
5. Associated Press – St. Petersburg oil facilities ablaze, 18.10.2026. Berichterstattung zu den ukrainischen Drohnenangriffen, betroffenen Infrastrukturen und Auswirkungen.
6. Reuters / Al Jazeera – Ukrainian drone attack on St. Petersburg, 18.10.2026. Angaben zu Bränden, Stromversorgung und Einschränkungen des Flugverkehrs.
7. Tagesschau / MDR – Wieder Sicherheitsvorfall am Flughafen Leipzig/Halle, 18.10.2026. Aktueller Ermittlungsstand zum beschädigten Sicherheitszaun.
8. Associated Press – German authorities investigate a hole cut into a fence at Leipzig airport, 18.10.2026. Ergänzende Berichterstattung zum Vorfall und sicherheitspolitischen Hintergrund.