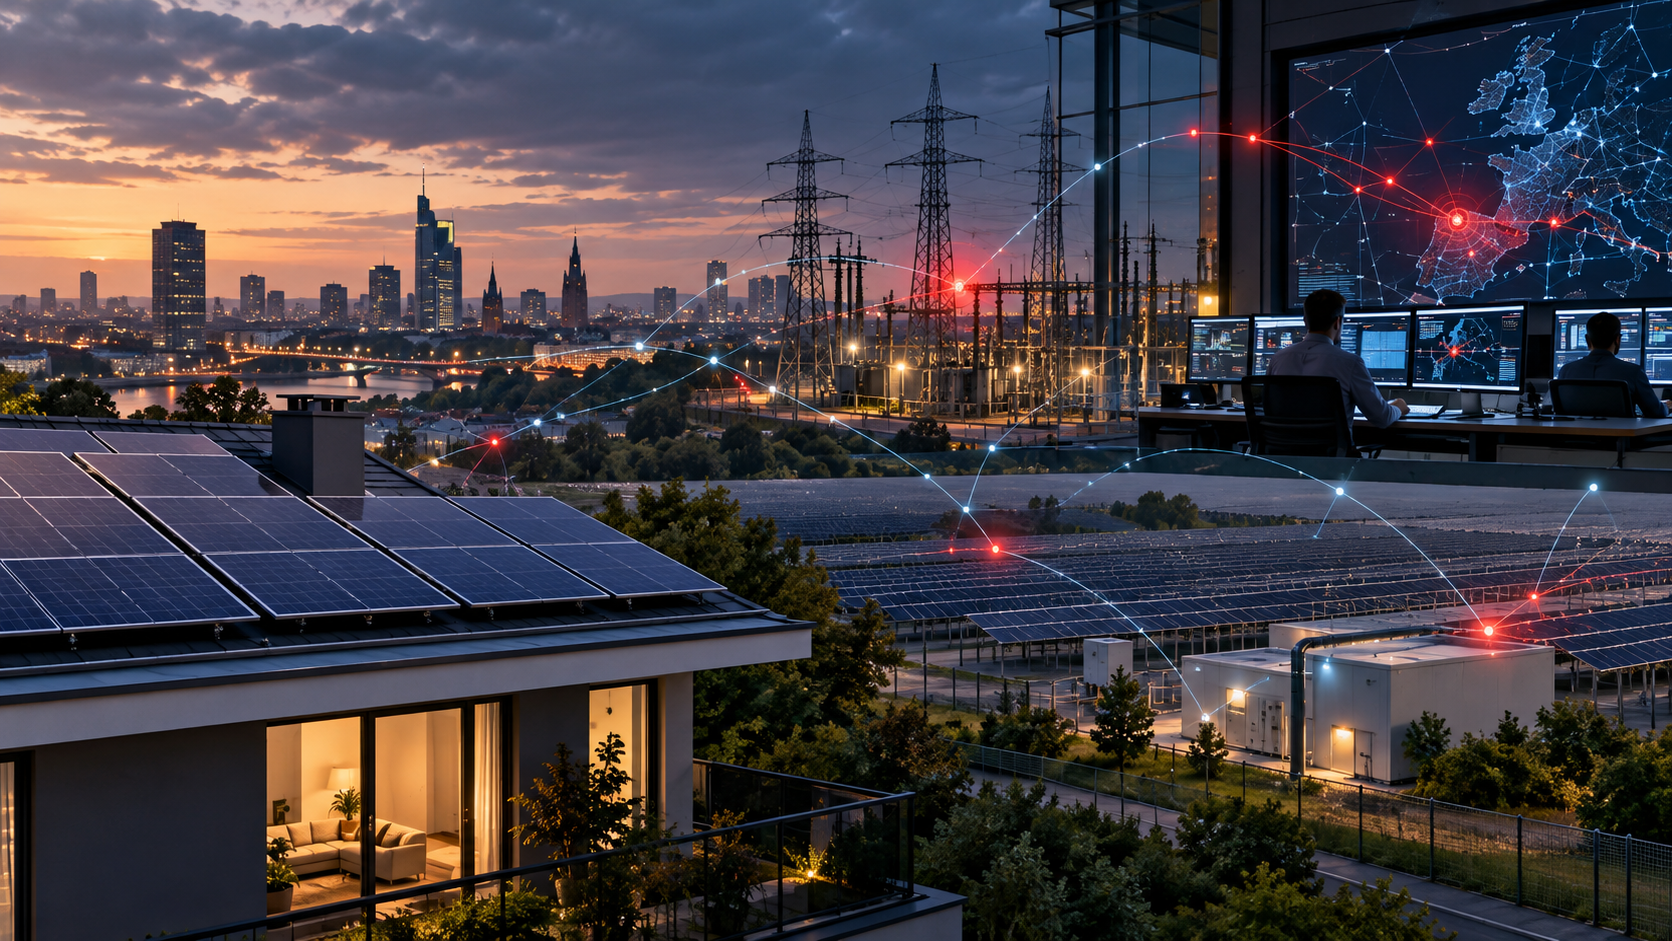
Ein Sicherheitsforscher findet einen Fehler in einer Cloud-Plattform. Er verändert einen Parameter im Anmeldeprozess, die Passwortprüfung greift nicht mehr und plötzlich besitzt er weitreichende Rechte in einem System, über das Hunderttausende Solaranlagen verwaltet werden.
Normalerweise wäre das ein schwerwiegender IT-Sicherheitsvorfall. Im Fall des chinesischen Wechselrichterherstellers Sungrow geht es jedoch um etwas anderes: um elektrische Leistung im Gigawattbereich.
Genau deshalb hat die Recherche der ZEIT in den vergangenen Tagen erhebliche Aufmerksamkeit ausgelöst. Rund 470.000 Anlagen in Europa sollen über die betroffene iSolarCloud erreichbar gewesen sein, davon etwa 250.000 in Deutschland. Für die deutschen Anlagen wird eine installierte Spitzenleistung von rund 7,8 Gigawatt genannt. Der Sicherheitsforscher Marlon Starkloff vom Kasseler Unternehmen Jakkaru spricht für Europa unter günstigen Erzeugungsbedingungen von rund 17 Gigawatt Leistung, die sich potenziell gleichzeitig beeinflussen ließen.
Die Schlagzeile vom möglichen „Superblackout“ liegt da nahe.
So einfach ist die Sache allerdings nicht. Und gerade die seit dem 8. Oktober vorliegenden zusätzlichen Informationen zeigen, dass eine differenziertere Betrachtung notwendig ist.
Der Vorfall ist ernst. Ein europaweiter Blackout war aber keineswegs zwangsläufig nur einen Mausklick entfernt.
Das eigentliche Problem ist interessanter: Wir haben eine Energieversorgung aufgebaut, die physisch immer dezentraler wird, digital aber an einigen Stellen erstaunlich zentralisiert ist.
Und genau darin liegt das Risiko.
Was der Sicherheitsforscher tatsächlich gefunden hat
Jakkaru hat inzwischen selbst technische Details des Angriffs veröffentlicht. Ausgangspunkt war der Login der Sungrow-Plattform iSolarCloud. Die Forscher stellten fest, dass verschiedene Anmeldearten über einen Parameter unterschieden wurden. Bei einem bestimmten Wert ignorierte das System nach Darstellung von Jakkaru das eingegebene Passwort und meldete den Nutzer dennoch am angegebenen Konto an.
Noch problematischer: Über weitere Informationen innerhalb der Plattform konnten Konten mit höheren Berechtigungen identifiziert werden. Nach Darstellung der Forscher ließ sich daraus eine Privilegieneskalation bis auf Administratorebene entwickeln.
Jakkaru beschreibt die Auswirkungen sehr weitreichend. Mit administrativem Zugriff hätten Anlagen aufgelistet und verändert sowie Solaranlagen, Wechselrichter und Batteriespeicher gestartet oder gestoppt werden können. Darüber hinaus seien Firmware-Updates auf mit der Cloud verbundene Geräte möglich gewesen.
Gerade der zweite Punkt ist sicherheitstechnisch möglicherweise noch bedeutender als die Vorstellung, jemand drücke gleichzeitig auf einen virtuellen Ausschalter.
Ein Angreifer müsste nicht zwingend hunderttausende Wechselrichter in diesem Moment abschalten. Manipulierte Firmware könnte beispielsweise so programmiert werden, dass Geräte zu einem vorher festgelegten Zeitpunkt reagieren. Der Angriff und seine physische Wirkung wären damit zeitlich voneinander getrennt.
Auch Starkloff bezeichnet diesen Weg inzwischen als eines der realistischeren Szenarien.
Sungrow widerspricht einem entscheidenden Teil der Darstellung
Seit heute liegt allerdings auch eine wesentlich konkretere Stellungnahme des Herstellers vor.
Sungrow bestätigt den Fehler im Authentifizierungsverfahren und bestätigt ebenfalls, dass die Schwachstelle die Cloud-Infrastruktur und nicht nur einzelne Wechselrichtermodelle betraf. Das Unternehmen bestreitet jedoch, dass der gefundene Zugang für einen unautorisierten Massenangriff auf die angeschlossenen Anlagen ausgereicht hätte.
Für kritische Funktionen wie Gerätebefehle oder Firmware-Änderungen seien weitere Authentifizierungsschritte vorgesehen gewesen, unter anderem zusätzliche Passwortprüfungen und Zwei-Faktor-Mechanismen. Die gefundene Schwachstelle allein habe deshalb nach Darstellung des Herstellers keine massenhaften Manipulationen ermöglicht.
Jakkaru widerspricht wiederum dieser Einschätzung. Nach Starkloffs Darstellung ließ sich nach erfolgreicher Übernahme eines Kontos auch dessen Passwort zurücksetzen. Damit wären nach seiner Einschätzung anschließend die weitergehenden Funktionen erreichbar gewesen.
Damit gibt es an einem zentralen Punkt derzeit zwei unterschiedliche technische Bewertungen.
Für die Einordnung ist das wichtig. Es wäre unseriös, inzwischen weiterhin uneingeschränkt zu behaupten, ein Angreifer hätte nachweislich mit einem einzigen Klick 17 Gigawatt Erzeugungsleistung abschalten können.
Ebenso falsch wäre es allerdings, den Vorgang deshalb als harmlosen Datenzugriff abzutun.
Denn selbst Sungrow räumt ein, dass der reguläre Authentifizierungsmechanismus zeitweise umgangen werden konnte und dass sämtliche über die jeweilige Plattform verwalteten Systeme prinzipiell betroffen waren. Das Unternehmen hat inzwischen die NCC Group mit einer zusätzlichen unabhängigen Sicherheitsprüfung beauftragt.
Die Lücke ist geschlossen – und offenbar nicht missbraucht worden
Auch hier gibt es inzwischen präzisere Informationen.
Nach Angaben von Sungrow wurde die Schwachstelle am 22. August gemeldet. Am 25. August sei der Angriff reproduziert, ein Emergency Patch über sämtliche iSolarCloud-Ebenen ausgerollt und die zugrunde liegende Ursache beseitigt worden. Eine erneute Überprüfung durch Jakkaru Mitte September habe bestätigt, dass sich die Schwachstelle nicht mehr reproduzieren ließ.
Jakkaru bestätigt seinerseits die schnelle Reaktion und bewertet die Zusammenarbeit mit Sungrows Product Security Incident Response Team ausdrücklich positiv.
Nach Prüfung der Protokolldaten fand Sungrow keine Hinweise darauf, dass andere Personen die Schwachstelle ausgenutzt hätten. Auch dem BSI liegen nach eigener Aussage keine Hinweise auf eine aktive Ausnutzung vor. Weitere behördliche Maßnahmen seien deshalb nach Schließen der Lücke nicht erforderlich gewesen.
Das ist eine wichtige Feststellung.
Wir sprechen über einen möglichen Angriffsweg, nicht über einen tatsächlich durchgeführten Angriff auf das europäische Stromsystem.
Trotzdem bestätigt das BSI das strukturelle Problem
Interessant ist deshalb weniger die Frage, ob genau dieser Angriff tatsächlich einen Blackout ausgelöst hätte.
Entscheidender ist die Schlussfolgerung des BSI.
Die Behörde weist darauf hin, dass auf einigen Cloud-Plattformen inzwischen erhebliche elektrische Leistung gebündelt ist. Werden solche Plattformen kompromittiert, können die Auswirkungen entsprechend groß sein, weil die angeschlossenen Anlagen unmittelbar über diese Systeme beeinflusst werden können.
Damit verschiebt sich die Betrachtung.
Eine einzelne Photovoltaikanlage mit zehn Kilowatt Leistung ist für die Stabilität des europäischen Stromnetzes völlig unbedeutend. Hunderttausende Anlagen mit identischer Technik und gemeinsamer Steuerungsplattform sind es nicht.
Physikalisch bleiben sie dezentral.
Digital bilden sie einen Verbund.
Aus Sicht der Resilienz entsteht damit ein klassisches Common-Mode-Risiko: Viele unabhängige Komponenten können durch eine gemeinsame Abhängigkeit gleichzeitig ausfallen oder manipuliert werden.
Genau diese Konstellation hatte die Bundesregierung bereits im Juni beschrieben. In ihrer Antwort auf eine parlamentarische Anfrage heißt es ausdrücklich, dass ein koordinierter Zugriff auf große Mengen gleichartiger und zentral administrierbarer Energiekomponenten die Stabilität der Stromversorgung beeinflussen könne – selbst dann, wenn jede einzelne Anlage für sich weit unterhalb der Schwellenwerte Kritischer Infrastruktur liegt.
Das betrifft längst nicht mehr nur Photovoltaik. Die Bundesregierung nennt ausdrücklich Wechselrichter, Batteriespeicher, Ladeinfrastruktur, Wärmepumpen, Windenergieanlagen und weitere digital steuerbare Komponenten.
Die Größenordnung wächst also weiter.
17 Gigawatt bedeuten nicht automatisch Blackout
Auch dieser Punkt gehört zur nüchternen Einordnung.
Die 7,8 Gigawatt der deutschen Sungrow-Anlagen sind eine aufsummierte installierte Spitzenleistung. Sie stehen nicht ständig zur Verfügung. Nachts beträgt die Solarproduktion null, bei Wolken entsprechend weniger. Auch eine theoretisch erreichbare europäische Leistung von 17 Gigawatt muss deshalb immer zusammen mit Tageszeit, Wetter und aktueller Einspeisung betrachtet werden.
Außerdem verfügt das kontinentaleuropäische Verbundnetz über verschiedene Ebenen von Regelreserven, Schutzsystemen, Lastabwurf und gegenseitiger Unterstützung.
Ein Leistungsausfall oberhalb eines bestimmten Wertes bedeutet deshalb nicht: Ab hier geht Europa automatisch das Licht aus.
Trotzdem wäre ein schlagartiger Verlust von mehreren oder gar deutlich mehr als zehn Gigawatt eine außergewöhnliche Störung.
Der entscheidende Faktor wäre dabei die Dynamik. Netzbetreiber müssen Erzeugung und Verbrauch praktisch permanent im Gleichgewicht halten. Fallen innerhalb von Sekunden große Erzeugungsmengen weg, sinkt die Netzfrequenz. Reichen die vorgesehenen Gegenmaßnahmen nicht aus, greifen weitere Schutzmechanismen. Im ungünstigsten Fall können daraus zusätzliche Abschaltungen und eine Kaskade entstehen.
Genau solche Wechselwirkungen machen große Stromsysteme kompliziert.
Der Blackout in Spanien und Portugal vom 28. April 2025 ist dafür ein gutes Beispiel – allerdings ausdrücklich nicht als Beleg für einen Cyberangriff. Der Abschlussbericht von ENTSO-E nennt eine Kombination aus Oszillationen, Problemen bei Spannungs- und Blindleistungsregelung, schnellen Leistungsrückgängen und anschließenden Generatorabschaltungen. Diese Faktoren verstärkten sich gegenseitig und führten schließlich zu kaskadierenden Ausfällen.
Das ist der relevante Vergleich: Nicht „Solarhacker verursachen Spanien 2.0“, sondern die Erkenntnis, dass Stromnetze komplexe Systeme sind, in denen mehrere zunächst beherrschbare Ereignisse miteinander interagieren können.
Ein Cyberangriff könnte einen solchen Prozess gezielt anstoßen.
Bemerkenswertes Timing: Die EU hatte das Szenario gerade erst beschrieben
Fast noch interessanter als der konkrete Sungrow-Fall ist ein Dokument, das nur wenige Tage zuvor veröffentlicht wurde.
Die Cybersecurity Working Group der Smart Energy Expert Group der EU hat Ende September ihren Bericht „Recommendations to address cybersecurity risk in photovoltaic generation“ veröffentlicht. Die aktuell verfügbare Version 1.1 trägt das Datum 1. Oktober 2026.
Darin wird praktisch genau das Szenario beschrieben, über das nun im Zusammenhang mit Sungrow diskutiert wird.
Die Experten bewerten Angriffe auf zentrale Herstellerplattformen, an die viele Photovoltaikanlagen angebunden sind, ausdrücklich als hohes Risiko – insbesondere bei privaten sowie gewerblichen und industriellen Anlagen.
Der Bericht beschreibt die mögliche Wirkung ebenfalls ungewöhnlich deutlich: Werden ausreichend viele PV-Anlagen gleichzeitig ein- oder ausgeschaltet, könnten Ungleichgewichte, Netzengpässe und Spannungsprobleme entstehen. Im schlimmsten Fall seien großflächige Stromausfälle möglich.
Das Papier entstand vor Bekanntwerden des aktuellen Sungrow-Vorfalls.
Damit handelt es sich nicht um eine nachträgliche Interpretation einer medialen Schlagzeile. Das Risiko war bereits unabhängig davon identifiziert worden.
Die EU geht inzwischen deutlich weiter
Besonders interessant sind die vorgeschlagenen Konsequenzen.
Die Expertengruppe empfiehlt nicht nur klassisches „Security by Design“. Hersteller vernetzter Energieanlagen sollen verbindliche Prozesse zum Vulnerability Management und klar definierte Fristen für die Beseitigung von Schwachstellen etablieren. Bug-Bounty-Programme sollen ausdrücklich gefördert werden.
Für größere Anlagen schlägt die Arbeitsgruppe außerdem vor, die Kommunikation der Wechselrichter wesentlich stärker zu kontrollieren. Verbindungen sollen dokumentiert, verschlüsselt und authentifiziert werden. Ausgehende Kommunikation soll auf vorher festgelegte Server beschränkt werden; bei besonders relevanten Anlagen sollen diese Server innerhalb der EU oder vergleichbaren Jurisdiktionen stehen.
Noch weiter geht die Empfehlung bei Firmware-Updates. Für kommerzielle, industrielle und große PV-Anlagen sollten vom Hersteller automatisch ausgelöste Firmware-Updates nach Auffassung der Expertengruppe durch kontrollierte Updates qualifizierter Dienstleister ersetzt werden.
Das ist bemerkenswert.
Die bislang als Sicherheitsvorteil verstandene Möglichkeit, hunderttausende Geräte zentral und schnell zu aktualisieren, wird selbst zum Risiko betrachtet.
Denn derselbe Mechanismus, der innerhalb weniger Stunden eine Sicherheitslücke schließen kann, könnte im Fall einer kompromittierten Herstellerplattform auch innerhalb weniger Stunden Schadsoftware verteilen.
Resilienz besteht eben selten aus einer Maßnahme, die ausschließlich Vorteile hat.
Auch beim Cyber Resilience Act sieht die EU noch eine Lücke
Der Cyber Resilience Act ist inzwischen in einer ersten wichtigen Phase angekommen. Seit dem 11. September 2026 gelten bereits die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle. Die grundlegenden Produktanforderungen werden ab Dezember 2027 vollständig angewendet.
Der neue EU-Bericht hält die bestehenden Vorgaben für Wechselrichter jedoch noch nicht für ausreichend.
Die Expertengruppe empfiehlt, PV-Wechselrichter künftig als wichtige Produkte der Klasse II nach dem Cyber Resilience Act einzuordnen. Das hätte zur Folge, dass nicht lediglich der Hersteller selbst die Konformität beurteilt, sondern eine unabhängige benannte Stelle beteiligt werden müsste.
Noch deutlicher fällt das Urteil beim Thema Lieferkette aus.
Nach Einschätzung der Arbeitsgruppe adressiert derzeit keine bestehende Regelung ausreichend das Risiko absichtlich eingebauter Hintertüren bei Herstellern oder Komponenten aus sicherheitspolitisch problematischen Drittstaaten. Deshalb werden weitergehende Beschränkungen sogenannter High-Risk Suppliers vorgeschlagen.
Auch die Bundesregierung betrachtet diese Frage inzwischen ausdrücklich nicht mehr ausschließlich als IT-Sicherheitsproblem. Sie verweist auf strukturelle Risiken durch staatliche Einflussmöglichkeiten auf Hersteller in Drittstaaten und schätzt den Anteil chinesischer Anbieter am europäischen Wechselrichtermarkt – abhängig von Segment und Berechnung – auf etwa 70 bis 80 Prozent.
Das bedeutet nicht, dass chinesische Wechselrichter per se unsicher sind.
Es bedeutet aber sehr wohl, dass technologische Abhängigkeit Bestandteil einer Risikoanalyse sein muss.
Und plötzlich sind wir bei Marc Elsbergs „Blackout“
Als Marc Elsbergs Thriller „Blackout – Morgen ist es zu spät“ 2012 erschien, wirkte das zugrunde liegende Szenario für viele Leser wahrscheinlich noch wie eine gute, aber weit entfernte Technikfiktion.
Im Roman wird das europäische Stromsystem durch digitale Manipulationen angegriffen. Intelligente Stromzähler und Steuerungssysteme spielen dabei eine zentrale Rolle. Aus einer technischen Störung entsteht eine Kaskade. Stromversorgung, Telekommunikation, Wasserversorgung, Lebensmittelversorgung, Gesundheitswesen und öffentliche Ordnung geraten zunehmend unter Druck.
Elsberg hat später beschrieben, dass der Ausgangspunkt seiner Überlegungen vor allem die immer stärkere Vernetzung moderner Gesellschaften war: Was passiert, wenn ein Element dieser gegenseitig abhängigen Systeme ausfällt – oder mehrere gleichzeitig?
Genau hier wird der Vergleich mit Sungrow interessant.
Nicht weil Elsberg 2012 konkrete chinesische Solarwechselrichter vorhergesagt hätte.
Die technische Realität hat sich sogar in eine etwas andere Richtung entwickelt.
Damals lag der Fokus auf intelligenten Stromzählern und klassischen Steuerungssystemen. Heute entsteht eine zusätzliche Ebene: Hersteller-Clouds, Apps, Energiemanagementsysteme, Batteriespeicher, Wallboxen und Millionen internetfähiger Wechselrichter.
Das Grundprinzip bleibt trotzdem erstaunlich ähnlich.
Der Angreifer muss nicht mehr jede Anlage einzeln kompromittieren.
Er sucht die gemeinsame Steuerungsebene.
Dezentralisierung schützt nur, solange sie wirklich dezentral bleibt
Das führt zu einem gewissen Widerspruch der Energiewende.
Aus Sicht der klassischen Versorgungssicherheit ist eine große Zahl kleiner Erzeugungsanlagen zunächst attraktiv. Der Ausfall einer einzelnen Photovoltaikanlage fällt im Netz nicht auf. Selbst tausend ausgefallene Hausanlagen lassen sich normalerweise problemlos verkraften.
Genau das unterscheidet dezentrale Erzeugung von einem Großkraftwerk.
Diese Resilienzwirkung verschwindet jedoch teilweise, wenn hunderttausende physisch verteilte Anlagen von derselben Software, derselben Cloud und denselben administrativen Schnittstellen abhängig werden.
Aus 250.000 kleinen Anlagen wird digital plötzlich wieder eine große Anlage.
Nicht physikalisch.
Aber aus Sicht eines Angreifers.
Das ist wahrscheinlich die wichtigste Erkenntnis aus dem aktuellen Fall.
Das Problem endet nicht auf dem Dach
Photovoltaik ist dabei nur der Anfang.
Zu den Wechselrichtern kommen Batteriespeicher. Dazu kommen Millionen steuerbarer Wärmepumpen und Wallboxen. Elektrofahrzeuge werden zunehmend bidirektional laden können. Energiemanagementsysteme optimieren Erzeugung und Verbrauch automatisiert. Aggregatoren bündeln tausende kleine Anlagen zu virtuellen Kraftwerken.
All diese Technologien werden für ein zunehmend erneuerbares Stromsystem benötigt.
Gleichzeitig entsteht eine riesige cyber-physische Infrastruktur.
Software entscheidet dann nicht lediglich darüber, welche Daten angezeigt werden.
Software entscheidet darüber, wann Strom erzeugt, gespeichert oder verbraucht wird.
Cybersecurity bekommt damit unmittelbar eine physikalische Dimension.
„Blackout“ ist deshalb heute weniger Warnung vor Hackern als vor Abhängigkeiten
Der wichtigste Punkt in Elsbergs Roman ist rückblickend ohnehin nicht der konkrete Angriff.
Es ist die Kaskade danach.
Strom fällt aus. Mobilfunk und Telekommunikation funktionieren nur noch begrenzt. Tankstellen können keinen Kraftstoff ausgeben. Pumpen und Wasserwerke benötigen Energie. Logistik bricht weg. Kühlung fällt aus. Krankenhäuser wechseln auf Notstrom und werden dadurch wiederum von Kraftstoffversorgung und Logistik abhängig.
Aus einem IT-Problem wird ein Stromproblem.
Aus einem Stromproblem wird eine Versorgungslage.
Und aus einer Versorgungslage kann innerhalb relativ kurzer Zeit eine Bevölkerungsschutzlage werden.
Genau deshalb sollten Cybersecurity, Business Continuity Management und Katastrophenschutz bei solchen Szenarien nicht getrennt betrachtet werden.
Der beste Patch verhindert nicht jede Schwachstelle.
Und die beste Firewall garantiert nicht, dass ein Angriff niemals erfolgreich sein wird.
Organisationen und Staaten müssen deshalb gleichzeitig zwei Fragen beantworten:
Wie verhindern wir den Angriff?
Und: Was tun wir, wenn er trotzdem gelingt?
Die eigentliche Lehre aus Sungrow
Sungrow hat in diesem konkreten Fall schnell reagiert. Die Schwachstelle wurde innerhalb kurzer Zeit geschlossen. Es gibt derzeit keine Hinweise auf einen Missbrauch. Der Hersteller lässt seine Sicherheitsarchitektur zusätzlich extern überprüfen.
Das gehört ebenfalls zur vollständigen Geschichte.
Trotzdem wäre es falsch, den Fall damit abzuhaken.
Denn die Schwachstelle hat sichtbar gemacht, was Bundesregierung, BSI und die europäische Expertengruppe inzwischen unabhängig voneinander beschreiben: Die digitale Bündelung großer Mengen dezentraler Energieanlagen schafft eine neue Kategorie systemischer Risiken. tagesschau.de
Für Betreiber Kritischer Infrastrukturen und größere Unternehmen sollte die Herkunft und Architektur solcher Systeme deshalb künftig ebenso selbstverständlich Teil der Beschaffung sein wie Preis, Leistung und Wirkungsgrad.
Entscheidend ist nicht allein, ob ein Wechselrichter technisch gut funktioniert.
Relevant wird, wo seine Cloud betrieben wird, wer administrative Rechte besitzt, wie Fernwartung erfolgt, ob externe Zugriffe deaktivierbar sind, wie Firmware signiert und verteilt wird, ob der Betreiber ein Update kontrollieren kann und was mit der Anlage geschieht, wenn Herstellerplattform oder Internetverbindung ausfallen.
Und vor allem: Welche maximale elektrische Leistung kann über einen gemeinsamen administrativen Zugriff gleichzeitig beeinflusst werden?
Das ist eigentlich eine klassische Risikoanalyse.
Nur haben wir sie bei kleinen dezentralen Anlagen lange nicht gestellt.
Vielleicht war „Blackout“ an einer Stelle sogar zu konservativ
2012 musste Marc Elsberg für seinen Roman ein komplexes Angriffsszenario konstruieren.
Vierzehn Jahre später verbinden Hersteller ihre Produkte freiwillig mit zentralen Cloud-Plattformen. Millionen Geräte erhalten Updates aus der Ferne. Batteriespeicher und Wechselrichter lassen sich per App konfigurieren. Herstellerplattformen aggregieren elektrische Leistungen, die früher nur große Energieunternehmen kontrollierten.
Das alles hat gute Gründe. Ohne Digitalisierung wird die Energiewende kaum funktionieren.
Aber die Digitalisierung verändert die Definition Kritischer Infrastruktur.
Kritisch ist nicht mehr nur das große Kraftwerk, die Umspannanlage oder die Leitstelle.
Kritisch kann auch ein Cloud-Dienst werden, von dem hunderttausende eigentlich unkritische Geräte abhängen.
Der aktuelle Sungrow-Fall ist deshalb keine Bestätigung, dass Deutschland tatsächlich Sekunden vor einem „Superblackout“ stand. Dafür wissen wir zu wenig, und Hersteller und Sicherheitsforscher bewerten die technisch erreichbaren Eingriffe derzeit unterschiedlich.
Er ist aber ein ziemlich eindrucksvoller Beleg für eine andere These:
Dezentralität allein schafft noch keine Resilienz.
Wenn hunderttausende dezentrale Anlagen über denselben digitalen Kontrollpunkt erreichbar sind, entsteht dort ein neues Single Point of Failure.
Marc Elsbergs „Blackout“ beschreibt, was passiert, wenn eine hochgradig vernetzte Gesellschaft ihre technischen Abhängigkeiten erst bemerkt, nachdem zentrale Systeme nicht mehr funktionieren.
Vielleicht sollten wir diese Abhängigkeiten diesmal vorher sehen.
Quellen
Ausgangspunkt ist die aktuelle Recherche der ZEIT vom 7. Oktober 2026. ZEIT: Hackerangriff auf Solaranlagen
Die technische Beschreibung der gefundenen Schwachstelle stammt von Jakkaru. Jakkaru: Sungrow Vulnerability Exposes Gigawatts of Power Worldwide
Die am 8. Oktober aktualisierte Berichterstattung des Hessischen Rundfunks enthält sowohl die Sungrow-Stellungnahme als auch die Einschätzung des BSI und von Fraunhofer. Tagesschau/hessenschau: Wie kritisch war die Sungrow-Sicherheitslücke?
Weitere Details zu Patch, Nachprüfung und der von Sungrow beauftragten Untersuchung durch NCC Group enthält pv magazine. pv magazine: Sungrow patches iSolarCloud vulnerability
Die europäische Risikobewertung ist in „Recommendations to address cybersecurity risk in photovoltaic generation“, Version 1.1 vom 1. Oktober 2026, enthalten. EU Smart Energy Expert Group: Cybersecurity risks in photovoltaic generation
Zur deutschen Bewertung vernetzter Energieanlagen: Deutscher Bundestag: Cybersicherheit vernetzter Energieanlagen
Zum Cyber Resilience Act und den seit 11. September 2026 geltenden Meldepflichten: EU-Kommission: CRA Reporting Obligations
Zum Blackout auf der Iberischen Halbinsel und seinen tatsächlichen Ursachen: ENTSO-E: Final Report zum Blackout vom 28. April 2025
Marc Elsberg erläutert die Überlegungen hinter „Blackout“ in einem Interview auf seiner eigenen Website. Marc Elsberg: Interview zu BLACKOUT